登录与连接
使用吾码账号,或连接自己的模型与业务租户。
Microi Agent 是基于 dsh-desktop 与 DeepSeek Harness 二次开发的吾码桌面 AI 工作台,提供 Windows 与 macOS 下载、版本校验和完整使用说明。
MICROI AGENT HARNESS
代码、吾码账号、AI 中转站、MCP 与 30+ 成熟引擎,在一个桌面工作台协同。
微软签名 EXE 在线安装器 商店版 1.3.3 · Windows 10 2004+ / 11 · x64 · 需联网
官网 Windows 完整版 1.3.5 EXE 未签名;在线安装器安装微软签名商店版。macOS 1.3.5 DMG 已签名、公证,Mac 商店尚未开放下载。
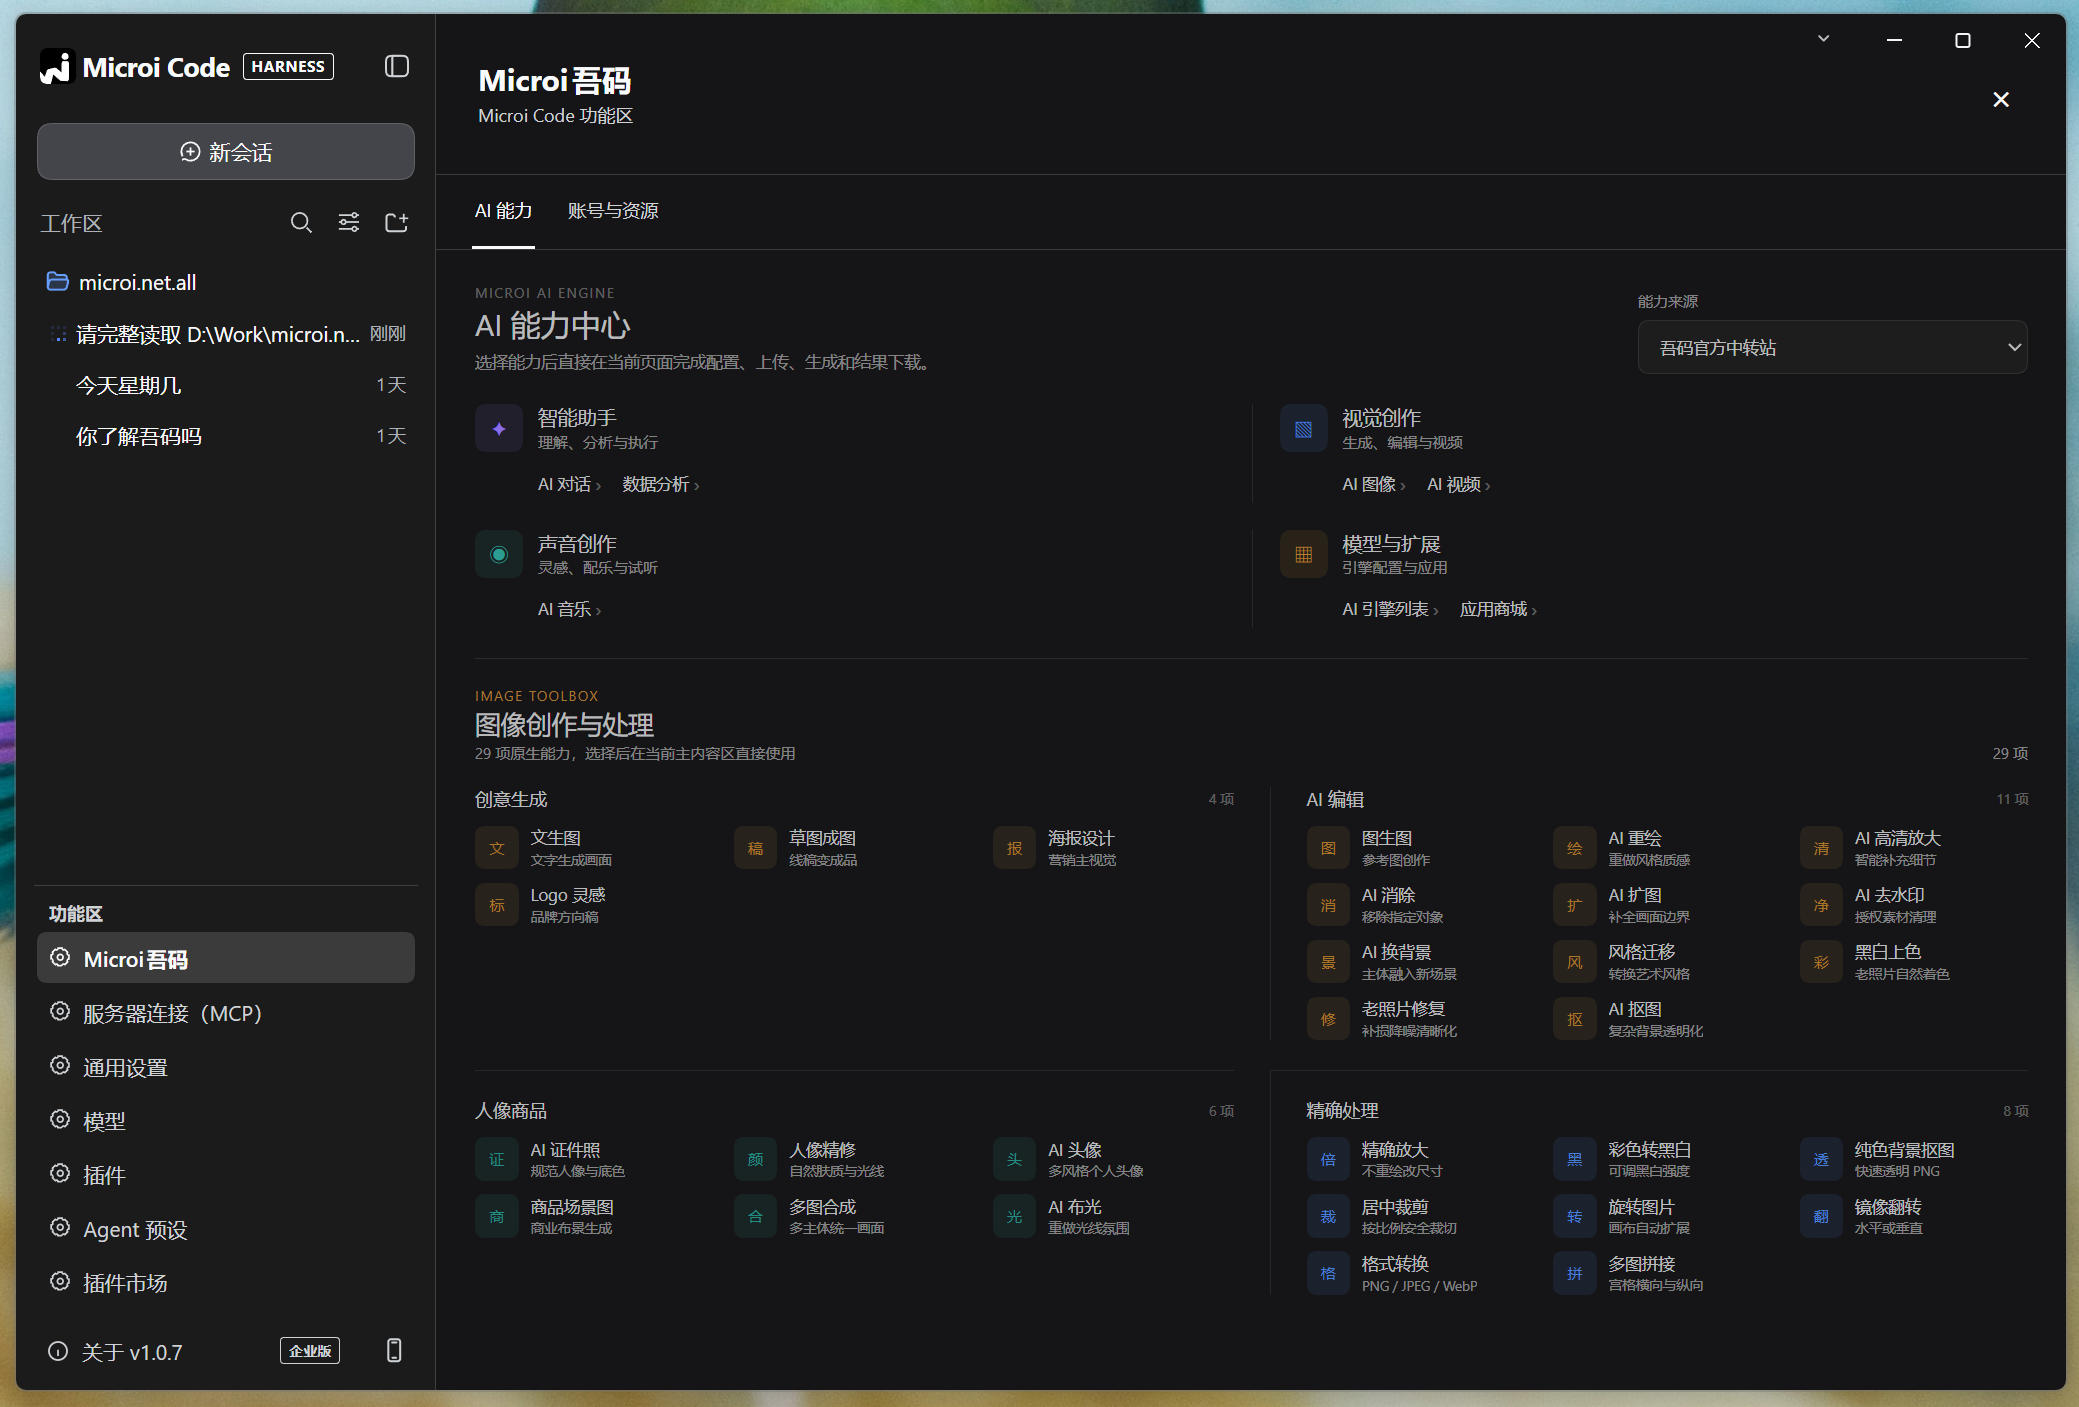
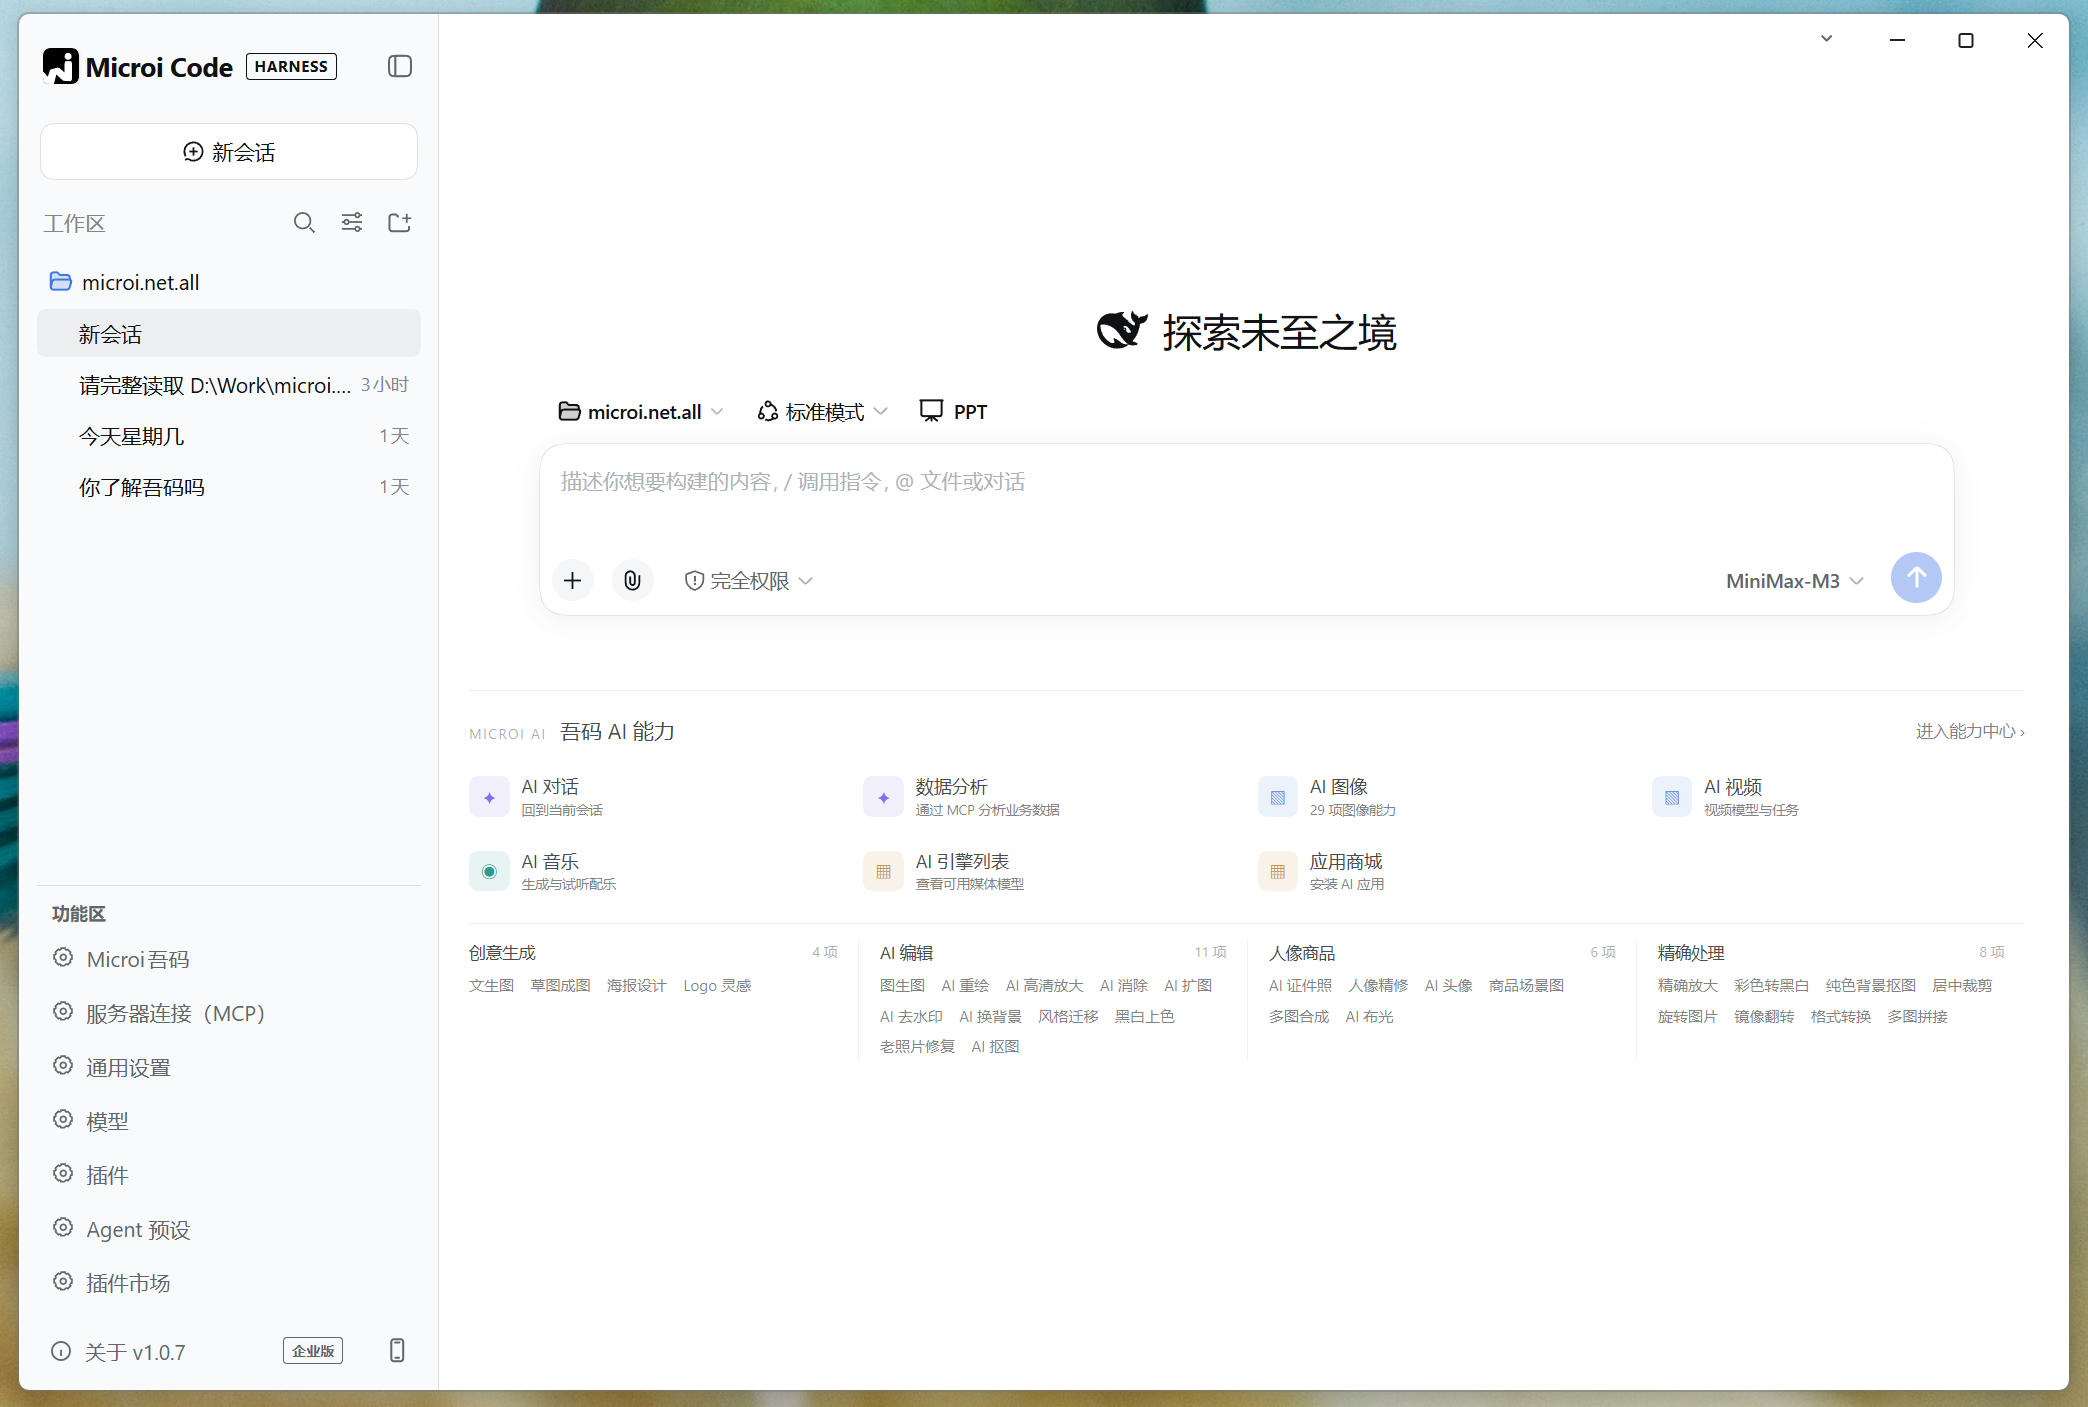
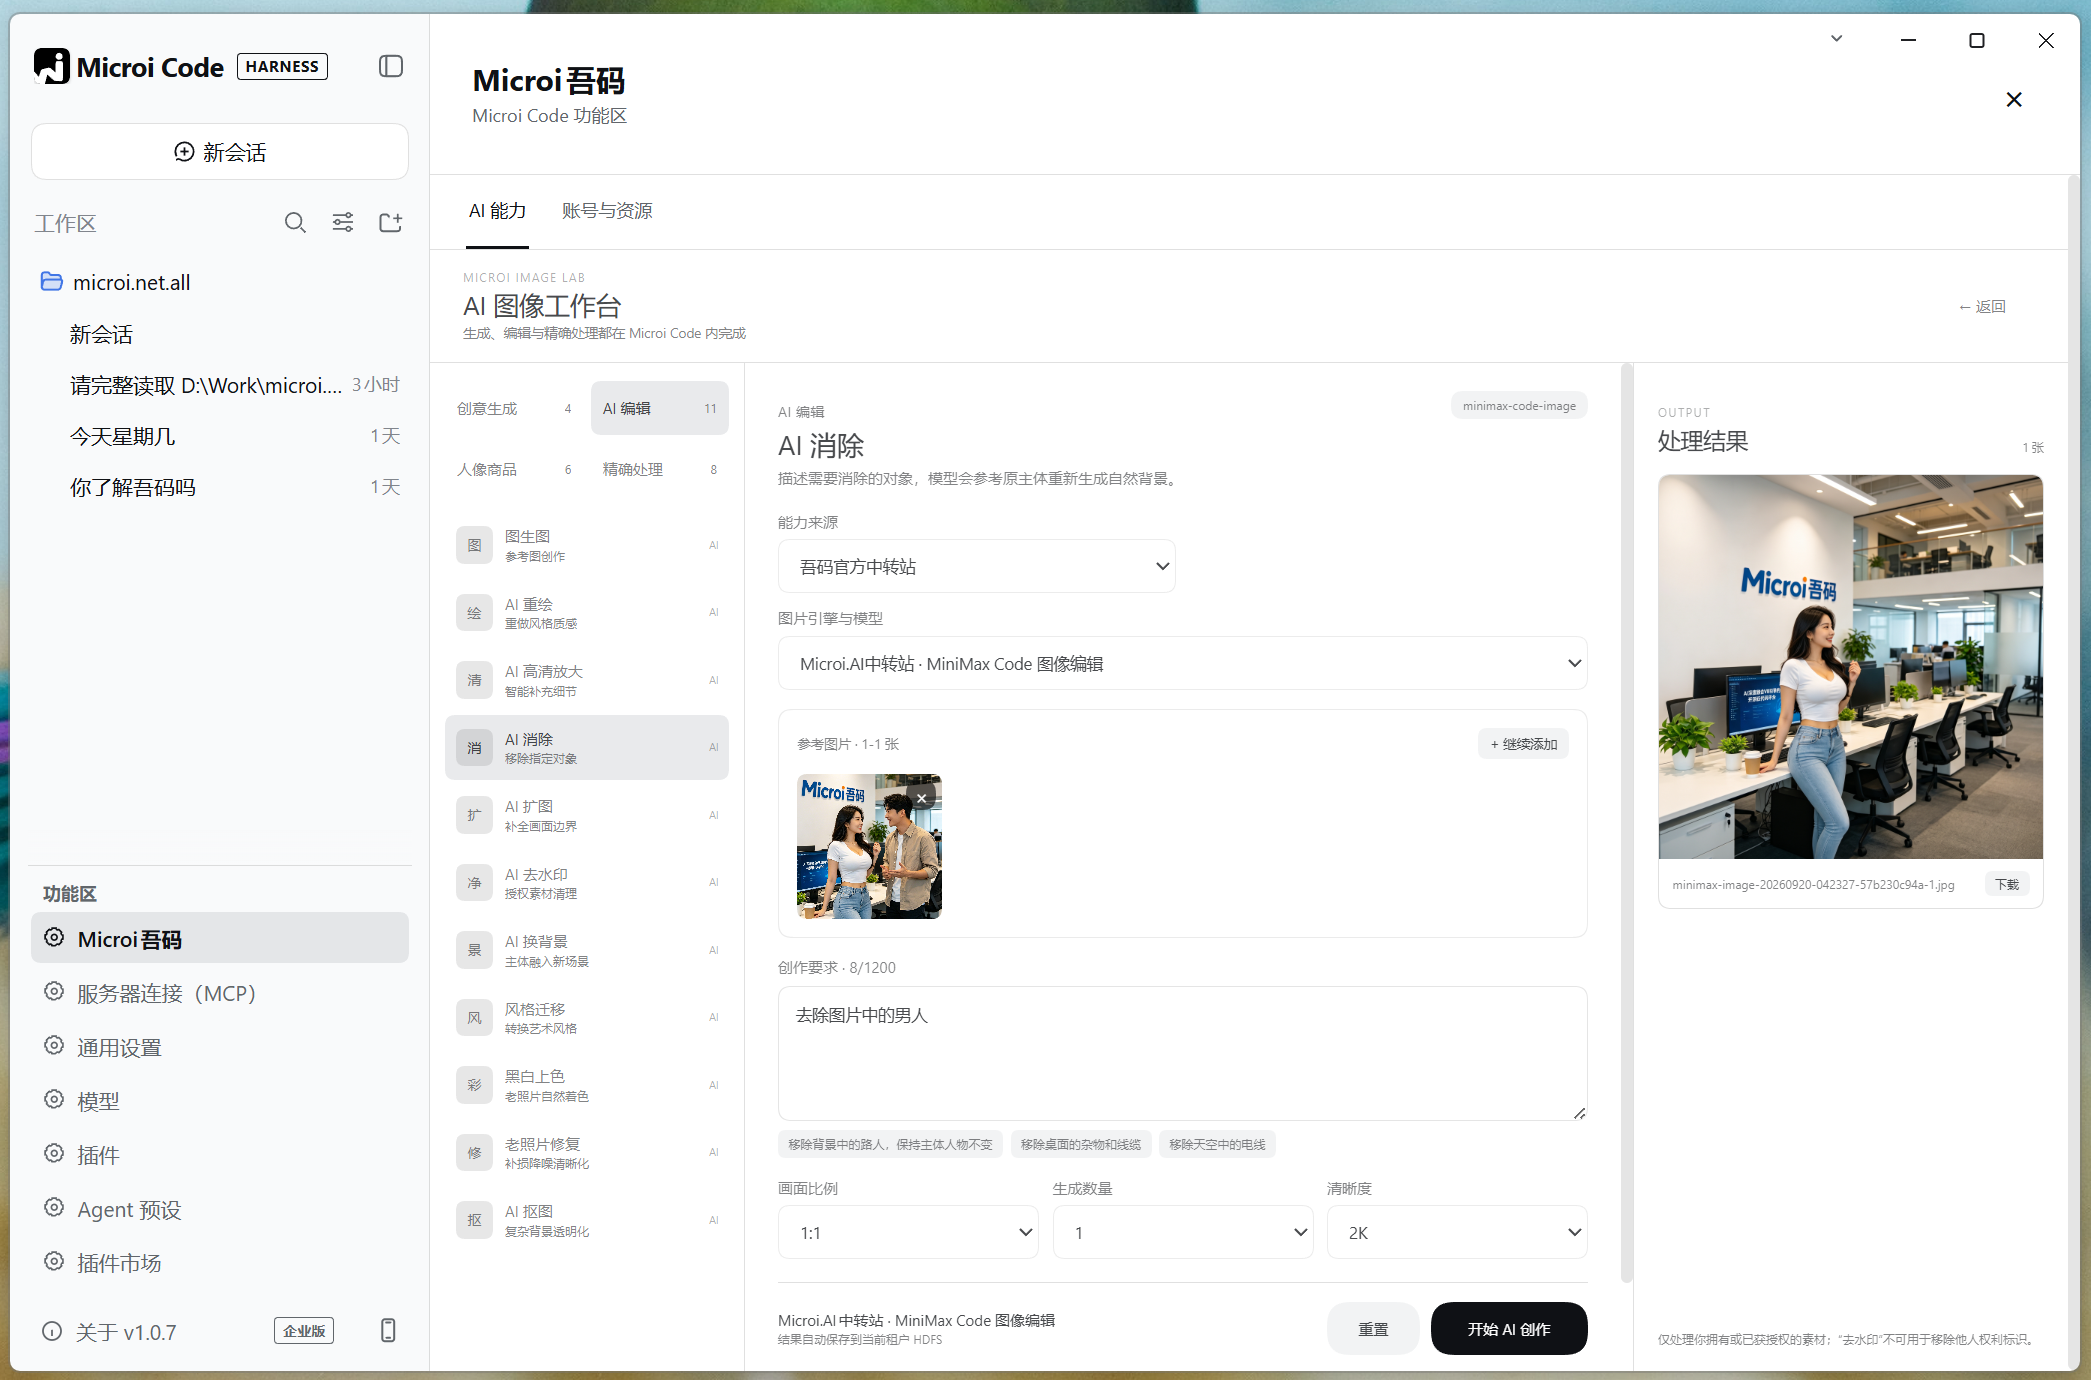 29 项图像能力参数、上传、任务与结果都在桌面端完成
PRODUCT TOUR
使用吾码账号,或连接自己的模型与业务租户。
对话、数据、图像、视频、音乐与应用统一进入。
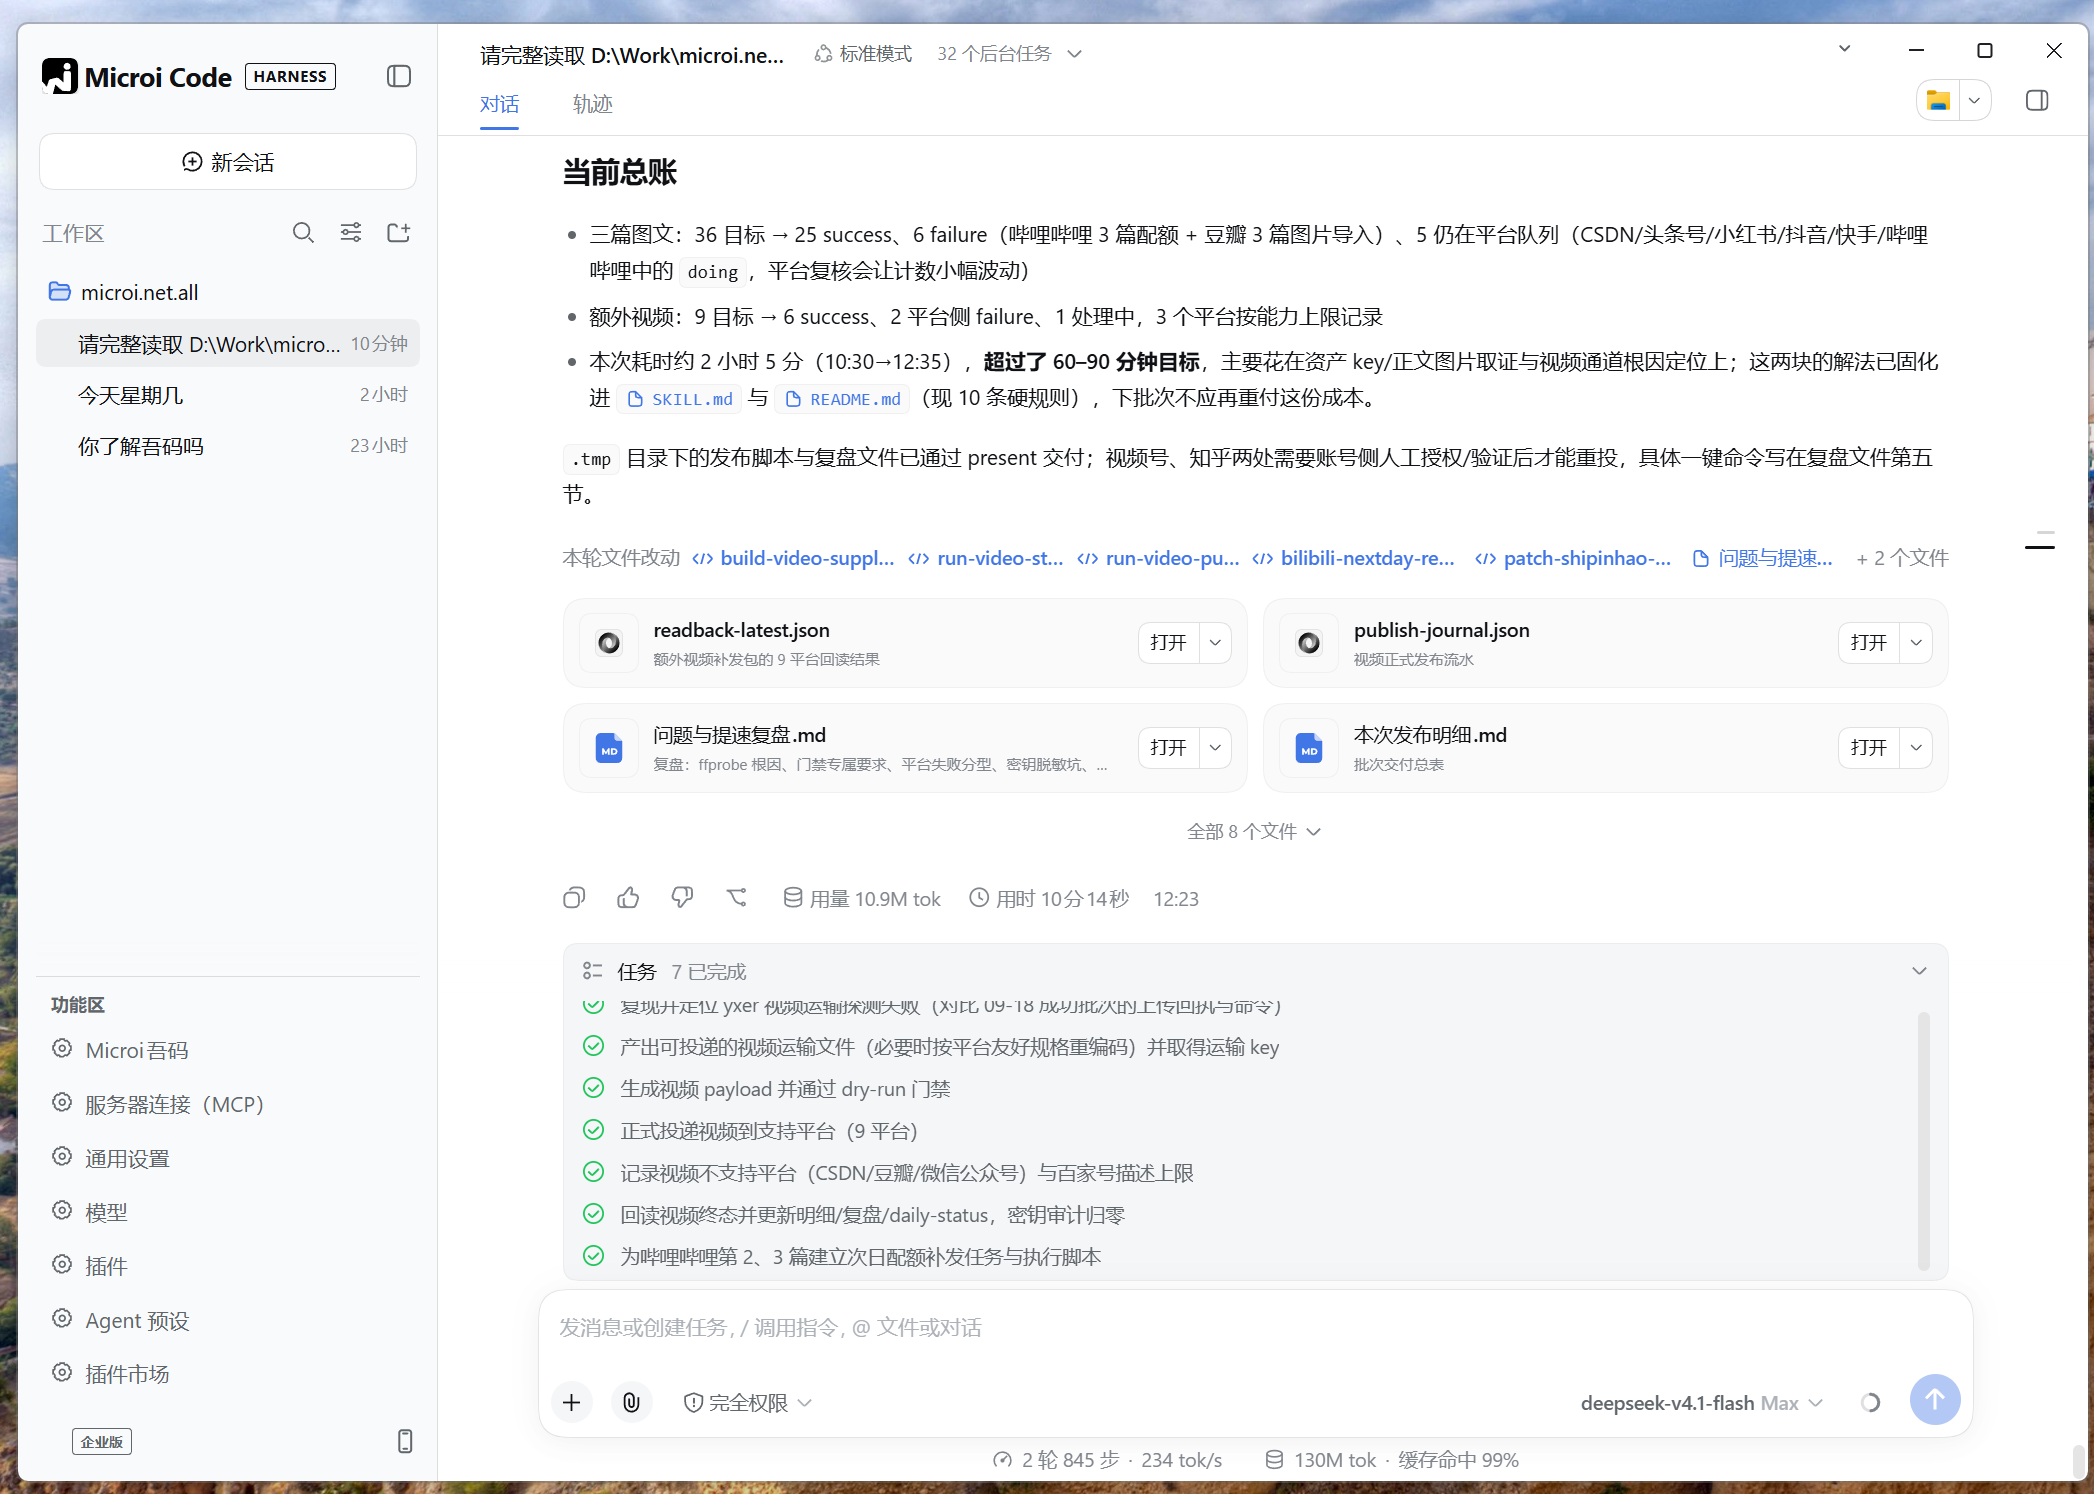
Harness 执行任务,吾码引擎承接权限、数据与业务。
成果是可审阅草稿。代码、测试计划、财务、招聘或营销文字不代表代码已经部署、测试已经执行、款项已支付、人员已录用或消息已发送。真实执行需要对应工具授权、日志、产物与回读。
Microi Agent 的本机开发会话由 DeepSeek Harness 执行;吾码小龙虾的员工领取、续租、受限岗位调用及回传协议已经迁入桌面差异层。Harness 不能替代 OpenClaw 的全部渠道、Gateway、设备节点及 cron 协议,不能因为有对话、技能或定时能力就称为完整 OpenClaw 已内置。OpenClaw 官方仓库、定时任务说明。
「本机 · OpenClaw 受限节点」需要已有 Gateway 与本机配置。准备岗位仅新增当前租户/负责人独立的十岗目录,保留默认 Agent、模型及密钥;岗位明确禁用工具,只生成草稿。准备后按 Gateway 的要求重启服务,再连接节点。停止节点会停止接单,正在执行和待回传的成果继续保留;失败报告使用原请求重放。Gateway、网络和有效登录必须持续可用,不能把短时自动测试称作连续 24 小时验收。
↑ 回填已成功发送的提示词,按 ↓ 向后浏览并恢复未发送草稿。多行文本在开头/末尾才进入历史;输入法、选区、附件及候选菜单优先处理各自操作。/microi 进入吾码流程,不再依赖开发机安装目录。业务服务器仍须独立登录与授权。页面顶部的 Windows 与 macOS 按钮使用固定的 latest 入口,每次点击均从官方更新清单取得当前安装包地址。旧版归档和当前安装包的 SHA-256 可在下方展开“版本记录”后查看;版本越多会自动分页。更新元数据由 Windows latest.yml、macOS latest-mac.yml 和 版本目录 提供。macOS 自动更新使用 ZIP,DMG 用于手动安装。
Windows 与 macOS 1.3.5 已开放下载:集成新版 dsh-desktop 与 Harness,保留员工工作台、上下键提示词历史、消息编辑/撤回和内置技能发现;同级沙盒权限请求使用当前有效模式。macOS Universal 已签名、公证;官网 Windows EXE 的签名状态与商店版本分别说明。已有启动恢复继续保留。
Windows 启动恢复说明:针对 1.3.1 在客户电脑上 IPv4、IPv6 回环 HTTP 连接均超时的问题,新增当前 Harness 私有命名管道恢复,并保留认证、Cookie、WebSocket、工作区和会话。本包未签名;构建、自动回归和 MacBook 上真实 Harness/Electron 验证已通过,客户 Windows 原生安装与启动仍待确认。请使用顶部 Windows 按钮下载最新测试包;失败时提供新版 harness.log,无需先卸载插件或删除工作区。
一键打包Windows.cmd 或执行 powershell -ExecutionPolicy Bypass -File .\一键打包Windows.ps1 即可打包;Auto 模式发现 Microsoft Artifact Signing 或本机证书配置时自动签名,否则明确提示后继续生成未签名包。-Signing Signed 才会在缺少凭据时失败。商店版由商店更新,不下载或安装官网 EXE;官网 Windows 1.3.5 测试包仍为未签名 EXE,商店 MSIX 1.3.3 由微软签名。普通 Microsoft 帐号不能直接签官网 EXE。微软分发说明Failed to decompress files 或 Error opening output file(s),请从本页顶部重新下载 Windows latest 安装包后运行;不要重复启动下载目录中缓存的旧安装包。新版安装器改用能处理内置中文技能文件名的解压方式,覆盖安装会保留工作区和会话数据。安装目录.microi-backup-会话编号,不会随临时目录删除。成功后清理本次旧程序备份;仍被锁定的残留路径写入日志。请勿手工删除失败日志所指的恢复备份。已覆盖真实字节锁、跨盘安装、中文长路径和失败回滚;客户电脑仍需安装验收。127.0.0.1 上出现 Node 与 Chromium 双通道连接超时。新版连续确认两次连接失败后,只重启一次 Harness 到新的 IPv6 回环地址 ::1;仍须取得本次认证信息并收到真实 HTTP 响应才加载页面,不监听公网地址、不绕过认证。IPv6 不可用时停止重试并保留具体错误。本机 HTTP 端口避开浏览器禁止端口,自动选到禁止端口时有界重选,显式配置和真实权限、占用错误继续报错。日志增加实际应用版本、监听地址和子进程内 HTTP 自检,便于区分监听失败与桌面连接失败。请从顶部永久下载入口升级,若仍失败,请提供新 harness.log;开发环境通过不能代替该客户 Windows 安装和启动确认。%LOCALAPPDATA%\Microi Agent\installer-logs\;目录不可写时使用 %TEMP%\Microi-Agent-installer-logs\,退出安装后仍保留。日志包含实际失败步骤、文件路径、迁移的 Win32 错误、卸载器或 7-Zip 退出码、回滚错误,以及只读文件访问和 Restart Manager 占用 PID 检查。请把复制的日志提供给支持人员;本机测试通过仍不代表该客户设备已通过验收。bash ./一键打包Mac.sh --signed --current 可以按源码当前版本生成签名 DMG/ZIP;默认构建 Universal,也可使用 --arch arm64 或 --arch x64 选择与宿主匹配的单架构。首次打包会下载并校验固定版本的 cloudflared;网络中断后重新执行同一命令即可续传,也可通过 MICROI_CLOUDFLARED_ASSET=/已下载的官方压缩包路径 指定本地文件,哈希不符会停止构建。Dock 图标在 Mac 构建时自动生成合适留白。一键脚本在证书与 notarytool 凭据完整时自动启用签名、公证;--signed 在缺少凭据时失败。当前 Windows 安装包只发布 x64。商店 MSIX 的实际清单最低版本为 10.0.19041.0(Windows 10 2004);包声明允许安装不等同于客户设备已完成运行验收。建议使用维护中的 Windows 11,或已获得适用安全更新的 Windows 10。
| 系统与架构 | 微软签名在线安装器 / 商店版 | 官网完整 EXE |
|---|---|---|
| Windows 11 x64、Windows 10 2004 及以上 x64(含 22H2) | 满足包声明的系统条件;需联网,仍受商店可用性、账户、地区和管理员策略约束 | 提供最新版 1.3.5;当前未签名,客户原生安装、启动仍待验收 |
| Windows 10 2004 之前的 x64(含 1809 / 1909) | 不满足当前商店包最低版本,不能用在线安装器绕过 | 当前 Electron / Node 以 Windows 10 为运行基线,但这些旧构建未验收;不承诺兼容,建议先升级系统 |
| Windows 7 / 8 / 8.1、32 位 Windows(x86) | 不支持当前应用 | 不支持;当前 Electron 已不支持 Windows 7 / 8 / 8.1,包内 Node 和原生组件为 x64 |
| Windows 11 ARM64 | 系统支持 x64 仿真,但本产品尚未完成 ARM 设备验收;没有 ARM64 原生包 | x64 仿真兼容性待验收;Windows 10 ARM 仅提供 x86 仿真,不能运行当前 x64 包 |
| Windows LTSC / Server / 受管理企业设备 | 依具体系统构建、商店服务与策略而定;LTSC 2019 的 17763 低于当前包要求,Server 尚无已验收的商店安装路径 | 需独立验证桌面环境、权限和组件;Server Core 不作为桌面客户端支持目标 |
商店在线安装器必须连接 Microsoft 服务;离线环境不能用它完成安装。企业安全策略或 get.microsoft.com 访问限制可能阻止下载、安装。可按组织批准的分发方式使用官网完整包,但这不会获得微软签名,也不保证通过 S 模式、WDAC、AppLocker 或其它应用控制策略。不要关闭安全软件、导入自签名根证书或降低策略来冒充公信签名。
上面的兼容范围依据微软 MSIX 平台规则、Electron 系统要求、Node 24 平台要求和Windows ARM 仿真说明。Windows 真机安装、旧版升级、Harness、终端、登录、Skills、MCP 和商店更新需在对应系统分别验收;Mac/Wine 打包和网页检查不能替代这些结果。
本政策适用于 Microsoft Store 分发的 Microi Agent 桌面版。应用提供 AI 对话、项目工具、MCP 和吾码业务连接;项目、会话、本机配置与日志默认保存在当前用户的数据目录。商店负责应用更新,应用不会用官网 EXE 替换商店安装。
登录吾码账号时,账号信息和认证请求发送到用户选择的吾码服务器。使用 AI、MCP、图片、音频或视频服务时,用户提交的提示词、附件及任务所需的项目内容发送到所选服务;具体保存期限、额度和访问权限由这些服务及所属租户决定。配置第三方模型、MCP 或业务连接前,请了解其隐私政策与权限。应用不内置广告追踪 SDK;本声明不表示用户选择的云服务不收集或保存数据。
AI 对文件、命令和业务数据的访问遵循当前任务授权和工具确认。敏感文件应避免主动提交到不可信服务;用户可在应用内删除会话、断开连接及清除登录状态,清理本机数据前请备份需要保留的内容。云端账号或数据的删除请求请联系对应服务;吾码官方服务的隐私与支持联系邮箱为 admin@microi.net。
提示词功能无需登录:在「提示词」新建、编辑、复制条目,也可主动选择 JSON 文件导入或导出。删除条目后可撤销;导入前检查数量、格式和长度,格式错误时保留原有库。
继续桌面会话的操作为:在完整版 Microi Agent 打开「连接手机」,复制配对链接,在商店版「连接桌面」粘贴,然后在原桌面确认连接。之后选择工作区和会话,发送任务、查看回复并回答执行确认。原桌面需保持运行;公网链接必须为 HTTPS,局域网可使用私有 HTTP 地址。执行权限、模型配置和业务服务器沿用原桌面配置。
本政策适用于独立商店沙盒客户端。开发者不通过这个客户端收集分析、广告、追踪或崩溃遥测数据;客户端不内置这些收集 SDK。提示词默认只保存在本机应用容器中,只有用户主动导出时才写入所选文件,不自动上传提示词库。
连接由用户主动提供的桌面配对链接建立。连接地址、一次性配对口令、登录会话和交互内容仅发往所选择的配对目标;公网使用 HTTPS。已配对桌面及其配置的 AI、MCP 和业务服务可能按各自配置保存会话、项目和日志;请同时了解这些服务的隐私政策与访问权限。本声明不表示用户自行选择的服务不收集或保存数据。
「断开并清除登录状态」会清除客户端的配对网站会话存储;不会删除另一桌面的历史会话、项目或业务数据。提示词可在客户端删除或导出;卸载和清理应用容器前请先备份需要保留的条目。文件权限仅用于用户主动选择的提示词导入、导出,不授予访问整个项目目录的权限。隐私问题可通过本页的官方技术支持入口联系开发者。
安装后依次「打开项目 → 登录吾码账号 → 添加业务服务器 → 初始化项目 / 拉取资源」,即可开始开发。AI 使用的是你的官方中转额度,实际可用模型与额度以账号页面为准。停止任务或退出后保留历史记录,后续可在新任务中引用历史继续。
在「服务器连接(MCP)」卡片点击「应用到 Microi Agent」,会读取该应用的 SysLogo、SysShortTitle / SysTitle,并将 Logo 与名称应用到 Microi Agent 左上角。品牌设置只保存在当前电脑的 Electron 本机配置中,不会上传文件、修改业务系统的 sys_config,也不会把 Microi Agent 写回租户;「恢复 Microi Agent 品牌」只清除本机品牌设置。
1.3.5 完整版的 dsh-desktop 基线为 beb6821af66d5980b2526ecb63b2df29badf4a1f,Harness 使用 0.2.1-alpha.1、官方 tag dsh-v0.2.1-alpha.1,源码基线为 5badb15009ae1756c3afe0ae0cef1faafc290ccc。这是官方当时最新的 alpha 代码;上一个完整版使用 desktop 97e02f8bf773 与 Harness 0.1.5-rc.2。内部 .microi-upstream.json 同时记录 Git 来源、npm 版本和 integrity,后续同步须保留吾码差异层并通过补丁、回归和真实界面门禁。
Microi Agent 没有重新实现 dsh-desktop。内部源码仓库使用四层结构:
upstream/dsh-desktop/ 保存未修改的上游快照。
apps/microi-code/packages/microi-code-*、apps/microi-code/packages/dsh-desktop-client-ui/、microi/ 与 src/main/microi-* 保存永久保护的吾码功能。
patches/ 记录侧栏插槽、设置席位、首页徽标、品牌文案、提示词历史及消息操作等最小接入差异;同步脚本再对“旧上游、新上游、当前产品”做三方比较。上游未触及的吾码文件继续保留,吾码未修改的上游文件可以自动升级,双方同时修改的文件必须报告冲突并人工合并。
补丁无法重放、测试失败或界面验收不通过时都不会推进上游基线。每次同步都要按补丁意图清单重新验证登录、AI 中转、LicenseType、服务器连接、AI 列表、数据分析、插件安装、功能区、关于页、移动连接、Windows/macOS 构建和更新源。
吾码桌面业务优先通过 microi_itdos 接口引擎实现,接口引擎实在缺少所需底层原子能力时才修改后端源码。当前账号版本直接读取现有 platform-current-user 返回的 sys_user.LicenseType;更新目录由 https://api.itdos.com/microi-code/updates/ 下的匿名接口引擎提供,安装包二进制由 HDFS 流式上传。Windows/macOS 安装包内置固定版本并校验过 SHA-256 的 cloudflared,互联网连接不再在首次使用时从 GitHub 临时下载约 50 MB 可执行文件。
“关于”页面、安装包和源码长期保留以下声明:Microi Agent 基于 dsh-desktop 与 DeepSeek Harness 二次开发;dsh-desktop Copyright (c) 2026 DataElement,按 MIT License 使用,并保留 dsh-desktop 仓库链接 与 DeepSeek Harness 仓库链接。吾码新增的账号、AI 中转站、服务器连接、MCP、Skills、AI 能力和数据分析属于 Microi Agent 的差异层。
传统低代码把开发从“写大量代码”变成了“手动建表、逐个添加字段、拖拽控件、配置菜单、拼界面 JSON、设计打印模板和工作流”。Microi吾码进一步把这些操作变成自然语言,并提供四个互补入口:
@microi.net/cli:产品展示名为 microi.net/cli,适合 Codex、DeepSeek Harness、WorkBuddy、CodeBuddy、Qoder、Comate、Claude Code、Trae 或普通终端用户。@microi.net/cli;包根同时携带 Codex/WorkBuddy/CodeBuddy 清单、DeepSeek Harness 原生 bundle、同源 MCP、CLI 和全套 Microi Skills。四个入口位于同一个独立的 Microi.Agent 仓库,复用连接、认证、同步、MCP 和 AI 知识注入代码。业务项目共用连接配置、Token 与同步基线;桌面的官方 AI 账号单独管理。可以只安装一种,也可以同时使用。
你描述业务目标,AI 通过插件内置的 Microi MCP、平台知识库和 Skills,完成业务蓝图、数据模型、表单字段、菜单权限、接口引擎、V8 事件、数据源、界面引擎、打印引擎、工作流、定时任务、前端微服务以及自动化测试。
这意味着,无论是 OA、ERP、MES、CRM、WMS、项目管理、售后服务、商城、预约、物联网,还是高度定制的行业系统,都可以从一段业务需求开始,由 AI 按 Microi 平台规范规划、生成、验证并持续迭代。
对业务人员,它是一套以自然语言为主要交互方式、无需手写代码的系统开发方案;对专业研发人员,AI 生成的 V8、前端源码、元数据和测试仍然可查看、可调试、可 Git 管理、可人工接管。
自然语言需求
    ↓
业务蓝图 / 现有系统 / 实时数据库结构
    ↓
Manifest 全系统规划 + dry-run 预演
    ↓
用户确认后通过 MCP 写入 Microi
    ↓
表单 · 菜单 · 权限 · V8 · 页面 · 打印 · 流程 · 微服务
    ↓
远端回读 · 系统验收 · E2E · 压测 · 本地/远端同步请为当前租户创建一套设备维保系统:包含客户、设备、保养计划、工单、配件、
巡检记录和知识库;设计管理员、调度员、工程师三类角色;工单支持派单、接单、
处理、验收、回访和超时提醒;生成 PC 后台、移动端字段布局、运营驾驶舱、工单
打印模板、审批流与 Playwright 验收用例。先读取现有蓝图和数据库,给出 dry-run
计划,确认后再写入,最后验证系统并报告同步状态。也可以从任意局部开始:
插件把“自然语言”与“真实平台能力”连接起来,不依赖 AI 猜测表结构,也不只是生成一段无法落地的示例代码。
microi_plan_system 或 microi_generate_system dryRun:true 预演,不直接写入。所有关键写入工具都保留确认、审计、超时回读与幂等保护。全系统生成默认先 dry-run;真实写入需要明确的 confirmExecution,避免一句含糊的对话直接改动业务系统。
| 能力 | 说明 |
|---|---|
| 自然语言生成完整系统 | 从需求直接生成业务蓝图、Manifest、表、字段、表单布局、菜单树、权限、接口、事件、数据源、页面、打印、工作流、任务和测试。 |
| 内置 Microi MCP Server | VSIX、CLI npm 包与 Codex Plugin 都打包同一 MCP Server,普通用户无需克隆 microi.mcp;一键配置后,AI 可直接读取和操作当前 Microi 租户。 |
| DeepSeek Harness 原生 Bundle | npm 包声明 dsh.bundle.patch,通过 DSH 官方 profile/plugin 协议加载 @deepseek-ai/dsh-mcp-client,复用同一多连接路由器,不维护第二套 Microi API。 |
| 110+ 个平台工具 | 当前源码已超过 110 个注册工具,覆盖系统发现、低代码建模、V8、页面、打印、流程、微服务、测试、文件、Redis 和 MongoDB 日志等能力;精确清单以运行时 tools/list 为准。 |
| AI 知识库与 Skills 自动注入 | 自动生成 AGENTS.md、CLAUDE.md、Copilot/Cursor 指令、V8 类型定义和 microi.skills/,AI 无需反复“喂文档”。 |
| 实时数据库理解 | AI 可通过 MCP 查询实时表结构,也可按需读取每个 OsClient 的 .microi-db-schema.md 快照;大型数据库不会塞满公共指令文件。 |
| V8 全资源本地化 | 接口引擎、表单事件、字段事件、模块按钮/Tab、模块 Join/Where、工作流节点代码均可拉取为本地 .js 文件。 |
| 远程执行与调试 | VS Code 提供 DAP 可视化调试;CLI 与 Codex Plugin 通过同源 MCP/Skill 完成远程执行、堆栈诊断、最小补丁和复测,UI 形态不同但不复制远端实现。 |
| 安全同步与冲突检测 | 支持单文件推送、服务器一键同步、远端 Diff、同步结果下钻和双端修改冲突拦截。 |
| 前端微服务全生命周期 | 创建、拉取、构建、发布、同步私有源码、维护路由清单并检查源码冲突。 |
| AI 模型统一配置 | 在插件中维护模型库,并分别同步到 Claude Code、Codex 和 GitHub Copilot;内置 DeepSeek、通义千问、MiniMax、腾讯混元、OpenRouter 等快捷预设。 |
| Playwright E2E | 生成 Microi 专用测试工程、登录与接口辅助方法、冒烟测试、契约测试、网络守卫、视觉与资源检查,并打开 HTML 报告。 |
| 性能压力测试 | 对接口引擎、V8 事件和表 CRUD 执行并发/升压测试,输出 RPS、平均耗时、P95/P99、错误率、趋势与错误 Top。 |
| 多服务器 / 多租户 | 同一工作区可管理多个服务器和 OsClient,连接、Token、MCP 配置和本地目录彼此隔离;VS Code、CLI 与 Codex Plugin 共用这些数据。 |
插件内置 MCP 不是一个“万能写入接口”,而是一组按 Microi 业务对象设计、带参数校验与安全边界的专业工具。
| 领域 | 代表能力 / 工具 |
|---|---|
| 系统与结构发现 | microi_get_status、microi_get_db_schema、字段、模块、角色、接口、事件和应用清单读取 |
| 业务架构蓝图 | microi_get_blueprint_schema、列表/详情、历史读取、结构化比较、CAS 保存、校验与审计回滚 |
| 全系统 Manifest | microi_get_manifest_schema、microi_plan_system、microi_generate_system、microi_validate_system |
| 表单与数据模型 | 创建表、添加/批量更新字段、关联字段修复、字段控件配置、表属性更新、结构缓存刷新 |
| 菜单与权限 | 创建菜单模块、维护列表/搜索/统计/移动端字段、按钮与 Tab、角色和菜单权限 |
| V8 与接口引擎 | 创建/读取/保存/执行接口引擎,表单与字段事件,模块按钮代码,工作流节点 V8,匿名访问配置 |
| 数据源与业务数据 | SQL/V8/JSON 数据源,表数据查询/新增/修改/种子数据,文件上传 |
| 平台管理员数据控制面 | microi_get_administrative_capabilities 实时复核 DiyToken、当前租户主库与有效管理员角色;microi_admin_table_data 在当前租户执行受确认的通用单表查询/单行增改删,访问密钥拒绝、秘密字段脱敏 |
| 界面引擎 | 从自然语言生成、校验和保存 Page Engine 页面;支持当前哈希、历史、比较、导出与审计回滚 |
| AI 平台治理 | 门户、身份与权限、配置、功能开关、发布审批/执行/回滚、服务流量、Trace、日志生命周期、可观测告警、组件资产、页面源码桥接、协作和可恢复导入 |
| 打印引擎 | 从自然语言生成、校验和保存 hiprint 打印模板与运行数据结构 |
| 工作流与任务 | 工作流包、拓扑检查、条件路线测试、节点 V8、定时任务 |
| 在线 AI 应用 | 发现 Web / UniApp / MicroService,读取完整源码上下文,创建、同步和发布前端微服务 |
| 测试与验收 | Playwright 上下文、E2E 计划、系统后置验收、页面/打印/菜单配置校验 |
| 运行维护 | Redis 统计、SCAN、读取、删除、替换、重命名、TTL;MongoDB 日志查询与写入 |
部分 Codex 版本不会稳定注入超大 MCP 工具集。插件会为 Codex 配置 microi_codex 单入口:AI 可先用 list_tools / describe_tool 发现全部原始工具,再通过同一入口调用;参数校验、写入确认、审计和远端回读不会被绕过。
如果当前 Codex 仍未注入工具,MCP 还提供 microi://codex/status、microi://codex/tools 和通用 action 资源模板作为兼容通道。其它兼容客户端继续使用完整 MCP 工具集。
执行插件命令 Microi: 初始化AI配置 或 CLI 命令 microi ai init 后,工具会针对不同 AI 客户端生成各自能够自动识别的指令与 MCP 配置。
| AI 客户端 | 项目知识与规则 | MCP 配置 | 模型配置 |
|---|---|---|---|
| GitHub Copilot / VS Code Agent | .github/copilot-instructions.md、V8 typings、Skills | .vscode/mcp.json | 支持同步吾码模型库到 Copilot Provider |
| Cursor | .cursorrules、.cursor/rules/microi-skills.mdc、V8 typings | .cursor/mcp.json | 使用 Cursor 自身模型能力 |
| Trae | AGENTS.md、Skills、V8 typings | .trae/mcp.json | 首次使用需开启项目级 MCP |
| Claude Code | CLAUDE.md、Skills | 工作区根 .mcp.json | 支持检测/安装 Claude Code,并同步模型库 |
| Codex | AGENTS.md、Skills | ~/.codex/config.toml | 支持同步 Provider、模型目录与环境配置 |
| DeepSeek Harness | AGENTS.md、工作区 Skills | @microi.net/cli profile bundle | microi dsh install 默认安装到 web 与 headless profile |
| WorkBuddy | AGENTS.md;npm 包内含 WorkBuddy Plugin 与全套 Skills | .workbuddy/mcp.json | 保存/重载后可用自然语言自动调用 MCP |
| CodeBuddy | .codebuddy/skills/microi/SKILL.md、.codebuddy/rules/microi.md | 工作区根 .mcp.json | 也可安装包内 microi@microi-net 原生插件 |
| Qoder | .qoder/skills/microi/SKILL.md、AGENTS.md | 工作区根 .mcp.json | 当前会话可用 /skills reload 刷新 |
| 百度 Comate | .agents/skills/microi/SKILL.md、.comate/skills/microi/SKILL.md | .comate/mcp.json | 自动发现项目 Skills |
各宿主路径依据其官方协议实现:
VS Code 插件和 CLI 都支持本地 stdio MCP;远程 SSE 与可视化生命周期管理当前由插件提供:
initialize、tools/list 和 microi_get_status,区分“配置已存在”与“当前真的可调用”。Codex 已打开的会话通常不会热加载新增 MCP。首次生成配置后,请新开 Codex 对话或重载 Codex;其他客户端也可能要求首次批准新 MCP Server。
WorkBuddy 官方项目 MCP 路径是
.workbuddy/mcp.json;CodeBuddy 与 Qoder 使用根.mcp.json;Comate 使用.comate/mcp.json。CLI 和 VS Code 插件会一次性幂等生成这些文件,但不能绕过各宿主的工作区信任、插件授权或重载机制。DeepSeek Harness 不读取上述
.mcp.json。它使用$DSH_HOME/profiles/<profile>/package.json中的 bundle 层;安装完成后工具名为mcp__microi__microi_codex,再由同源路由器发现和调用完整 Microi MCP 工具集。
插件把稳定知识、专项规范和实时业务结构分层管理:
_Where 语法、上下文变量、表单事件、HTTP/缓存/数据库/Office 等稳定知识。.microi-db-schema.md 与本地 V8/前端源码,便于离线分析、Diff 和 Git 管理。即使只是一个空目录,也可以通过 VS Code 插件或 CLI 直接初始化。工具会生成或维护:
工作区根目录/
├── AGENTS.md
├── CLAUDE.md
├── .github/copilot-instructions.md
├── .cursorrules
├── .cursor/rules/microi-skills.mdc
├── microi.skills/
├── .vscode/mcp.json
├── .cursor/mcp.json
├── .trae/mcp.json
├── .mcp.json
└── Microi-V8-Engine/
    ├── .microi-typings/v8-engine.d.ts
    ├── jsconfig.json
    └── {服务器}/{OsClient.Type.Network}/
        ├── .microi-db-schema.md
        ├── 接口引擎/
        ├── 表单引擎/
        ├── 模块引擎/
        ├── 流程引擎/
└── AI应用/MCP 配置、Token 文件、Windows DPAPI 凭据保险库、数据库快照和运行态元数据会加入本地 Git exclude,避免把个人服务器信息误提交给团队。工具升级 Skills 时使用逐文件 hash 判断:自动生成且用户未修改的文件可以安全升级,本地已经改过的文件会被保留。
两种入口都要求拥有可访问的 Microi吾码服务器与帐号。最终生成的 AGENTS.md、Skills、MCP 配置和 Microi-V8-Engine/ 目录一致。
要求 VS Code 1.85.0 或更高版本。
Microi吾码,或从扩展面板安装 v8-engine-x.x.x.vsix。Microi: 插件配置,输入 API Base URL 和 OsClient,点击“检测服务器,登录并保存连接”。SecretStorage 为主,并在 Windows 当前工作区镜像为 DPAPI CurrentUser 加密的 Microi-V8-Engine/.microi-workspace-secrets.dpapi.json,供 CLI/MCP 在验签密钥变化后静默续登;不会写入明文配置或 MCP 环境。Microi: 初始化AI配置,生成 AI 指令、Skills、V8 typings、jsconfig.json 和 MCP 配置。Microi MCP: 诊断 MCP 可调用性。要求 Node.js 18.18.0 或更高版本。npm 首次公开发布后安装:
npm install -g @microi.net/cliCLI 首次发布前,从 Microi.Agent 源码目录本地安装也能完成同样验证:
npm install -g ./Microi.Agent/plugins/microi进入准备作为 AI 工作区的目录并运行:
microi init --pull命令会按顺序完成:添加服务器连接、提示输入帐号和密码、在需要时保存验证码图片并提示输入、登录、注入 AI/Skills/typings、配置 MCP,并在显式传入 --pull 时拉取全部 V8 资源和数据库结构。密码不会进入命令行、日志、明文配置或 MCP 环境;Windows 需要自动续登时只写入当前用户 DPAPI 加密的工作区保险库。
如果只初始化 AI 和 MCP、暂不拉取代码:
microi init首次写入 Codex MCP 后,已经打开的对话继续使用已加载工具且不被强制结束;新增工具在下一次自然新建对话或宿主重启时生效。
在一个完全空白的工作区,可以直接对 DeepSeek Harness、WorkBuddy、CodeBuddy、Qoder、Comate、Trae、Cursor、Claude Code 或 Codex 说:
安装 @microi.net/cli@latest,在当前工作区初始化 Microi吾码插件;
添加 API 地址为 <地址>、OsClient 为 <租户> 的服务器连接并配置 MCP;
登录后拉取该连接的所有 V8 代码和数据库结构,最后运行 doctor 验证。因为第一句话已经明确给出可信 npm 包名,具备终端权限的 Agent 可以直接执行 npx --yes @microi.net/cli@latest init --workspace <工作区> --pull。账号、密码和验证码仍通过交互输入,不得写进对话或命令参数。初始化后生成的宿主路由 Skill 会识别更短的“帮我初始化 Microi吾码插件”“拉取某服务器/MCP 的所有 V8 代码”等说法。
Codex Plugin 已合并在 @microi.net/cli 中,marketplace 固定名为 microi-net,选择器为 microi@microi-net。安装器默认非交互执行,可直接让 AI 执行:
npx --yes @microi.net/cli@latest codex install --yes因此在全新 Codex 的空目录里,用户可以直接说“通过 @microi.net/cli@latest 安装吾码 Codex 插件”。具备终端和网络权限的 Codex 会执行上面的确定性命令:npm 仅负责下载,CLI 将包内完整插件复制到当前用户的 ~/.codex/microi-net-marketplace/plugins/microi(设置 CODEX_HOME 时使用对应目录),注册 Codex 官方支持的本地 marketplace,再安装、启用 microi@microi-net。Codex 下次自然启动后,“插件”页面显示 Microi吾码,来源为 microi-net;当前任务不必重载即可继续。
已安装 CLI 时也可运行 microi codex status --json 检测、运行 microi codex install 安装。--yes 只兼容旧版无人值守脚本,不再是允许继续工作的授权开关。
VS Code 扩展激活、Codex Router 启动以及任一常规 microi 命令都会轻量投递:
microi update --background --workspace "<工作区绝对路径>" --json更新器只从 npm 官方 registry 查询和安装 @microi.net/cli,随后幂等更新 Codex 插件、检测到的 DeepSeek Harness profile bundle、工作区 AI 指令、Skills 与 MCP,并执行 doctor / codex status / dsh status。运行中的 VS Code Extension Host、CLI、Codex Router、DSH 会话和 MCP 不被终止或强制重载;新版 MCP 写入 ~/.microi/runtime/versions/<version>,原子切换 current.json 后仅供新进程使用。
断网、权限不足、Windows EBUSY 文件占用或宿主暂不支持热更新时,状态写入 ~/.microi/updater/status.json 并在后台延后重试。界面可以非模态提示“立即重试/查看日志”,但用户不处理也不影响当前、正在进行或新建工作。设置 microi.automaticUpdates=false 可显式关闭 VS Code 端自动检查,已有功能仍照常使用。
从开发工具 5.8.0 起,更新器会从已安装的 Node.js 目录查找 npm,包括插件安装的 ~/.microi/nodejs、Homebrew、Volta 和 NVM;使用绝对入口启动,并为 npm 子进程补齐 Node.js 路径。macOS 从 Dock 启动 VS Code 未继承终端 PATH 时,也能完成更新。日志中的 spawnSync npm ENOENT 表示本机未找到 npm 入口;先更新扩展,再在吾码设置中安装本地 Node.js,或安装官方 Node.js。查看 ~/.microi/updater/status.json 可确认实际结果,安装新版扩展不要求中断当前工作。
开发仓库先运行 npm run codex:build,再用 microi codex install --yes --source ./Microi.Agent 验收仓库 marketplace;重启 ChatGPT/Codex 桌面端后,来源显示为 Microi.Net。npm 安装器生成用户本地 marketplace 所使用的模板见 codex/marketplace.npm.json。
安装后在新 Codex 任务中先调用 microi_codex 的 profiles 动作。它会读取 Microi-V8-Engine/.microi-config.json;未初始化时,使用插件内置 scripts/microi-cli.js init --workspace <工作区>。多连接时把 profiles 返回的稳定 name 传给后续工具调用。
npm 包完成 CLI 下载与用户本地 marketplace 安装,不会自动进入 ChatGPT/Codex 通用公开插件目录;通用目录仍需按 OpenAI 官方 Plugin 提交流程审核。
DeepSeek Harness 已安装并且 dsh、pnpm 可用时,可让 AI 直接执行:
npx --yes @microi.net/cli@latest dsh install这不是把 .mcp.json 复制给 DSH:@microi.net/cli 自身声明 "dsh": { "bundle": { "patch": "./cordis.patch.yml" } },安装器按官方命令 dsh plugin --profile <name> add <package> 将同一 npm 包加入 profile。默认同时覆盖官方 web、headless profile;只安装一个自定义 profile 时使用 microi dsh install --profile <名称>。
安装后运行 microi dsh status --json,必须同时回读依赖、已安装版本、bundle patch 文件和 dsh.profile.bundles 激活状态。新增 bundle 需要新建 DSH 会话;安装器不会终止当前会话或伪称旧会话已经热加载。开发仓库使用 microi dsh install --source ./Microi.Agent --force 验收本地包,公开用户则要等包含 cordis.patch.yml 的新版 @microi.net/cli 正式发布。
@microi.net/cli 包根包含 .workbuddy-plugin/plugin.json、.codebuddy-plugin/plugin.json、两个 marketplace 清单、根 .mcp.json 和全套 skills/。先运行 microi plugin path --json 获取真实 packageRoot。CodeBuddy CLI 可把该目录添加为本地 marketplace 并安装 microi@microi-net;WorkBuddy 可在插件页添加可信 marketplace,或导入本地 Skill。宿主级插件用于跨项目自动发现;单个项目只执行 microi init 也能获得原生 MCP、规则和项目 Skills。
在 Copilot、Cursor、Trae、Claude Code、Codex、DeepSeek Harness、WorkBuddy、CodeBuddy、Qoder 或 Comate 中描述系统需求即可。插件和 CLI 都建议让 AI 明确执行以下流程:
先读取当前租户状态、业务蓝图、数据库结构和已有在线应用;
整理完整方案并 dry-run;
我确认后再真实写入;
写入后回读验证、生成 E2E 测试,并检查同步状态。CLI 与多宿主 Plugin 的目标是让用户无需先安装 IDE,也能完整启用 Microi 的 AI 开发能力,不是把编辑器 UI 生硬复制到终端或对话。各端连接后均通过同一套 MCP 与 Skills 完成平台建模、V8、页面、打印、工作流、微服务和验收。
| 能力 | VS Code 插件 | @microi.net/cli 命令行 | Codex / DeepSeek Harness Plugin(同一 @microi.net/cli) |
|---|---|---|---|
| 多服务器连接、帐号/密码/验证码登录 | 可视化表单 | 交互式命令行 | 内置 CLI + profiles 路由 |
| AI 指令、Skills、typings、MCP 初始化 | 支持 | 支持 | 自带全套 Skills/MCP,也可注入工作区 |
| V8/字段/模块/流程/数据库结构拉取 | 资源树操作 | microi pull | 内置 CLI 或 MCP |
| 远端差异检查、单文件显式推送 | Diff/同步结果视图 | microi sync status / microi push | CLI + Codex 原生 diff/patch |
| 平台建模与写入 | AI 通过 MCP | AI 通过同一 MCP | microi_codex 路由同一原工具 |
| 接口引擎远程执行 | 编辑器按钮;AI MCP | AI MCP | MCP + v8-debugging Skill |
| 调试交互 | DAP 断点/变量/Step | 结构化执行与诊断 | 结构化执行、补丁、复测;不复制 DAP UI |
| 前端微服务构建、发布 | 可视化命令 | AI 通过 MCP/终端 | microi-microservice Skill + MCP/终端 |
| MCP 进程启停与输出 | 可视化管理 | AI 客户端管理;doctor 诊断 | 宿主管理;同源路由器报告连接状态 |
| 命令 | 作用 |
|---|---|
microi init [--pull] | 一次完成连接、登录、AI/MCP 初始化;可选全量拉取 |
microi profile list | 查看连接、稳定 mcpName 及登录状态 |
microi profile add / remove | 添加或删除服务器连接 |
microi auth login / status / logout | 管理工作区登录 Token |
microi ai init | 生成或更新 AI 指令、Skills、typings 与 MCP |
microi mcp init | 幂等更新各 AI 客户端 MCP 配置 |
microi update --background | 后台更新 CLI、Codex/DSH 插件与工作区 AI/MCP;失败延后且不阻断工作 |
microi dsh install [--profile <名称>] | 按 DSH 官方协议安装/升级 web、headless 或指定 profile bundle |
microi dsh status [--profile <名称>] --json | 回读 DSH CLI、profile 依赖、版本、patch 与激活状态 |
microi pull --profile <连接/OsClient/mcpName> --scope all | 按连接拉取全部资源;也可选 api/form/module/workflow/schema |
microi plugin path --json | 查看 npm 包根、DeepSeek Harness bundle 和其它宿主插件清单 |
microi sync status --scope all | 读取本地与远端差异 |
microi push <file> | 显式推送一个已拉取的 V8 文件 |
microi doctor | 检查 Node、工作区、Profile、Token、AI 与 MCP 文件 |
通用选项包括 --workspace <目录>、--profile <序号/OsClient/名称/mcpName> 和 --json。profile list --json 会返回可直接用于选择服务器的稳定 mcpName。远端写入仍遵循显式策略;保存本地文件不会自动推送。
Microi-V8-Engine/.microi-config.json、.microi-mcp-tokens.json 和各服务器 .microi-meta.json。SecretStorage 仍是插件主存储。其它平台不允许退化为明文或伪加密文件;三者继续共用最新 Token 文件。插件与 CLI 共用以下 V8 资源;编辑器内执行和逐行调试界面由插件提供:
V8Code、KeyupV8Code、模板事件等代码。表单事件文件采用“实时字段 Label(EventType)”命名。SubmitFormV8 为 前端表单提交前V8事件(SubmitFormV8).js,OutFormV8 为 前端表单提交后V8事件(OutFormV8).js;插件拉取时会迁移旧名“前端表单提交V8事件/前端表单退出V8事件”,并同步更新 .microi-meta.json。
典型人工开发闭环:
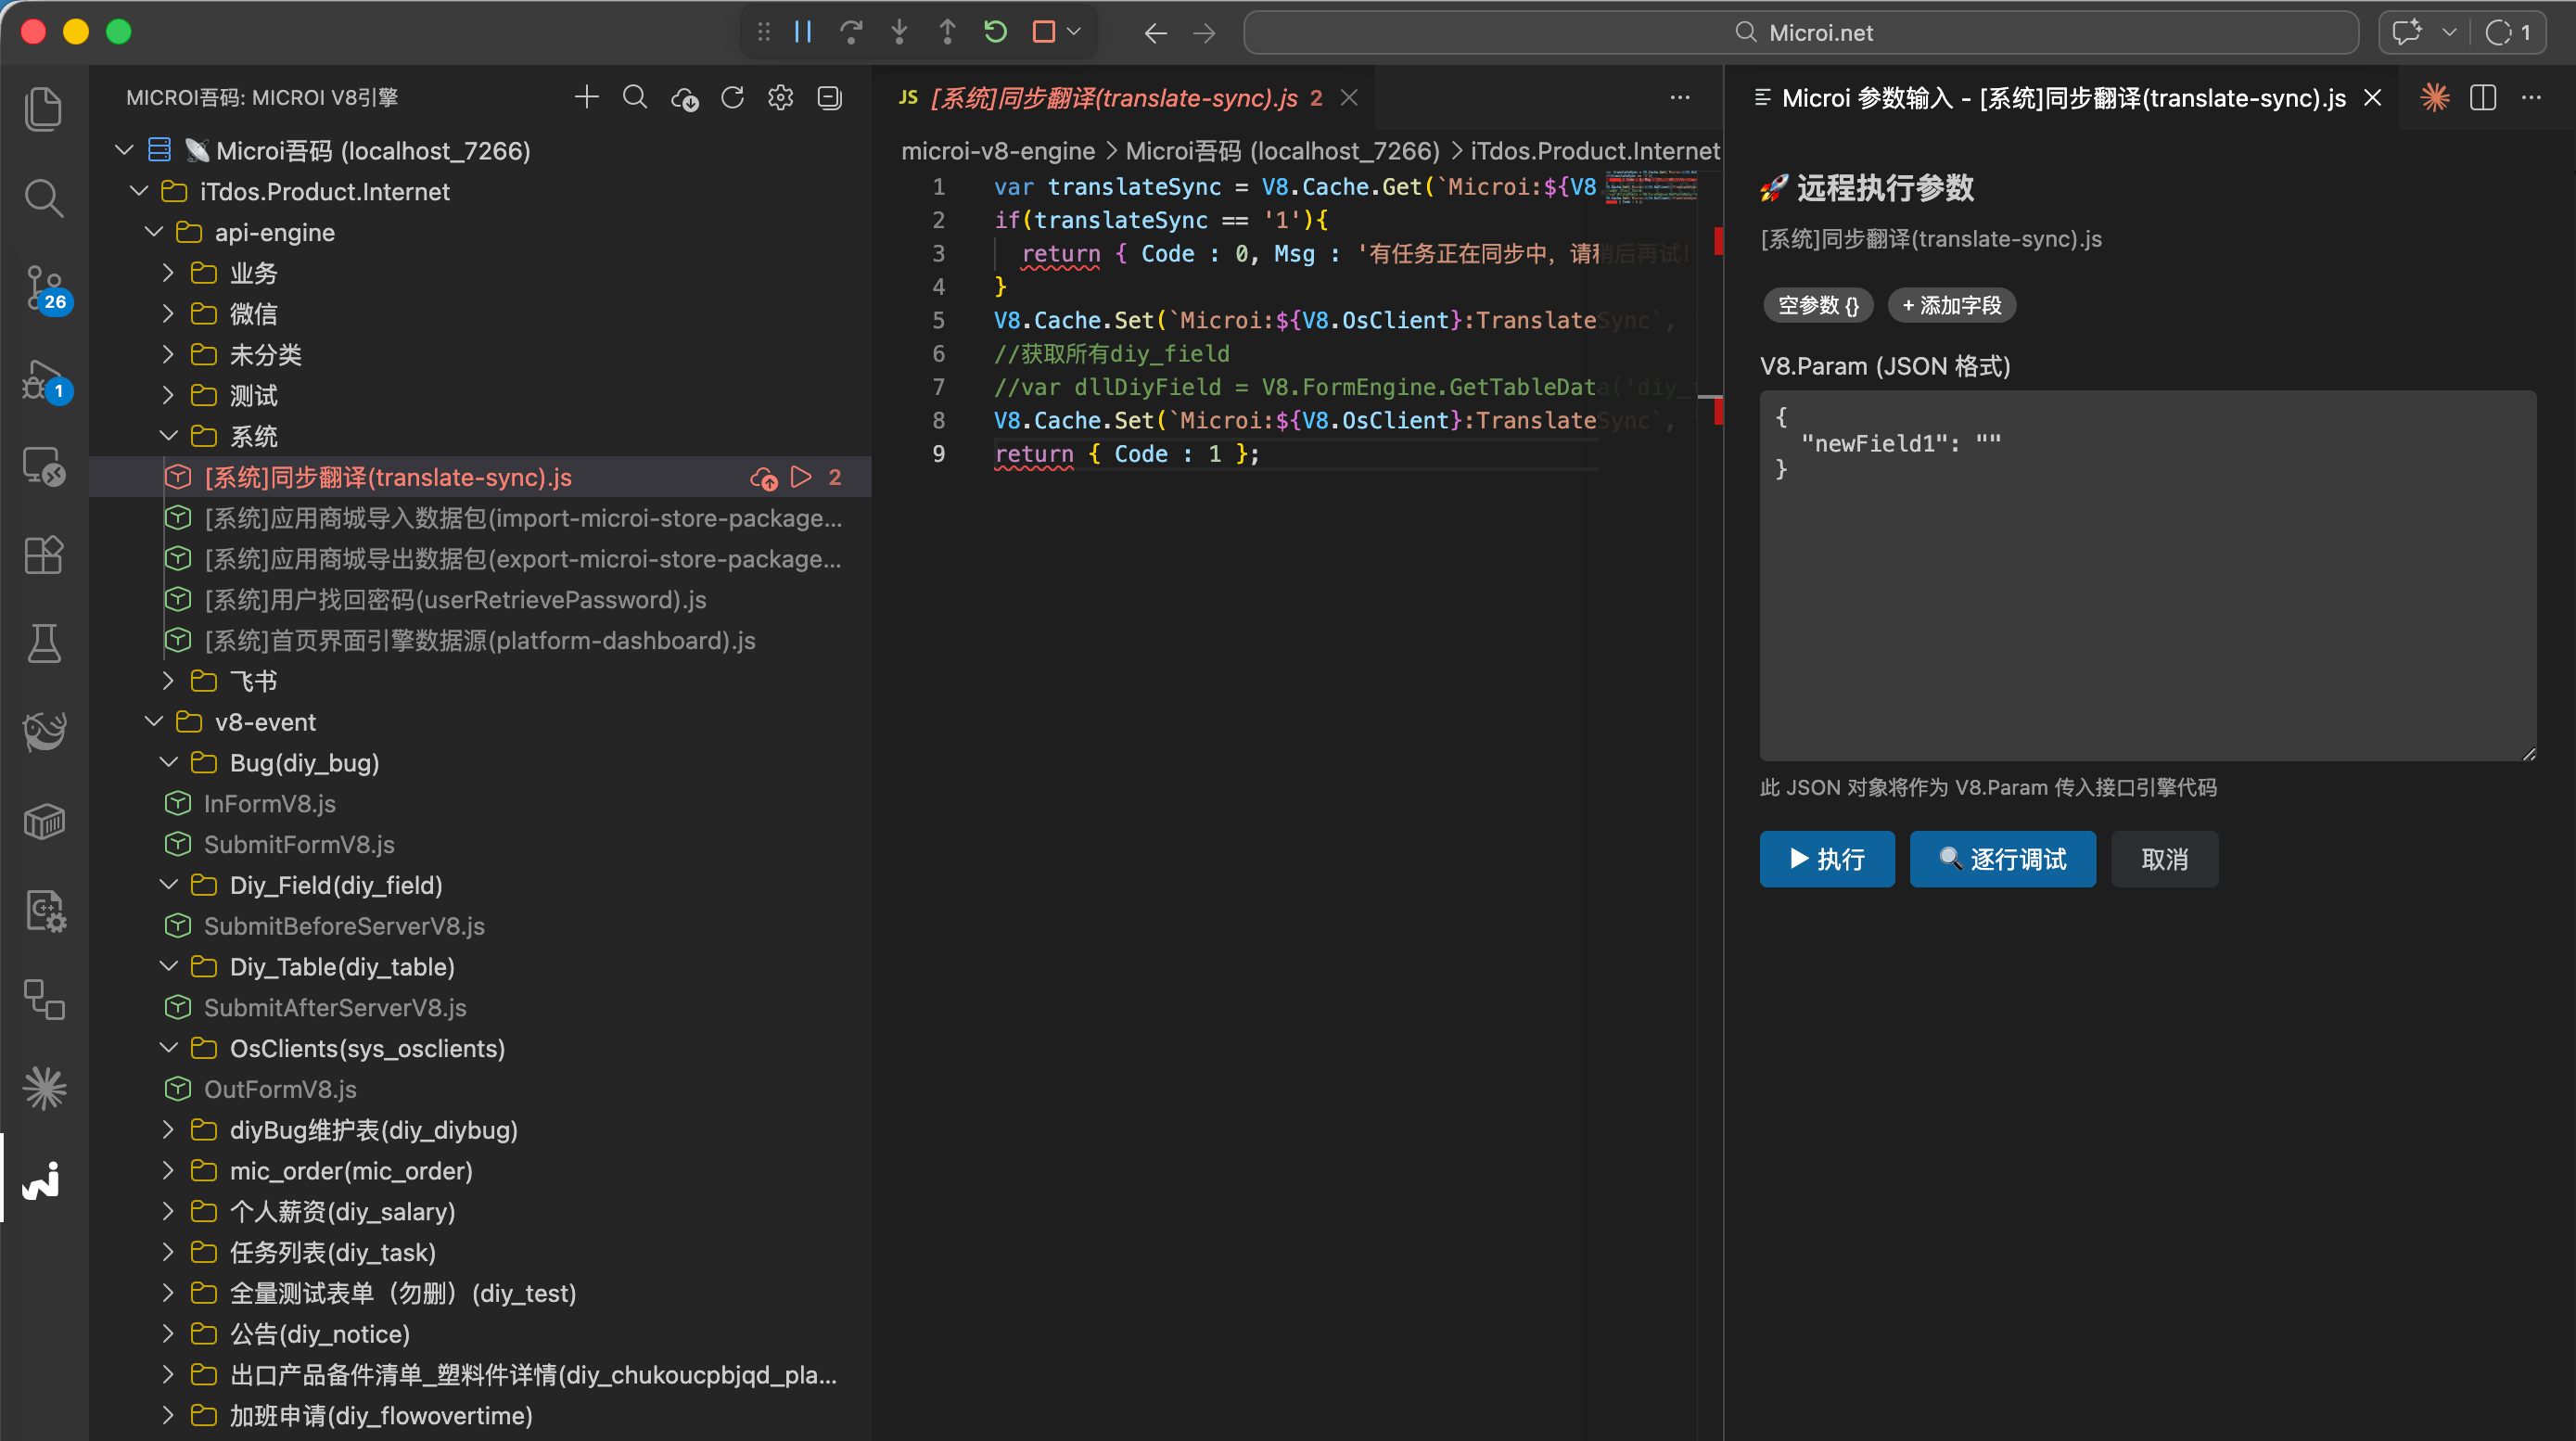
.js 文件中输入 V8. 获得类型提示和智能补全。对接口引擎文件执行 Microi: 远程执行当前接口引擎,在参数面板填写 JSON:
console.log 记录到 Microi Output。执行 Microi: 远程逐行调试当前接口引擎,支持:
也可以使用 launch.json:
{
  "type": "microi-v8-remote",
  "request": "launch",
  "name": "Microi V8 远程调试",
  "program": "${file}",
  "params": {},
  "stopOnEntry": true
}每个服务器都有独立 .microi-meta.json 基线。同步检查会区分:
“一键同步此服务器代码”会在无冲突时先推送本地较新的文件,再拉取服务器最新代码;存在冲突时停止自动操作并展示冲突列表。首次空目录拉取可以直接执行,已有本地内容时会先提示检测同步状态,避免强制覆盖。
同步结果支持:
三个以上字段、复杂联动、上传、表格、Tab、步骤条、代码编辑器或长期维护的弹窗,不需要在 V8 中拼接大段 HTML。AI 可以创建或扩展一个 MicroService,由 Microi 宿主以标准方式打开。
插件提供完整的本地微服务工作流:
| 操作 | 说明 |
|---|---|
| 创建前端微服务 | 生成项目元数据、基础源码、.microi-micro-app.json 和路由清单 |
| 拉取服务器前端微服务 | 获取在线 AI 应用的私有源码到本地 |
| 构建 | 执行项目构建并检查 dist 产物 |
| 推送 | 上传构建产物并更新 Microi 微服务元数据 |
| 构建并推送 | 一次完成构建、版本更新和发布 |
| 同步源码到在线 AI 应用 | 保存可继续被在线 AI 或其他开发者维护的私有源码 |
| 查看同步状态 | 比较本地与远端源码,识别本地修改、远端修改和冲突 |
前端微服务统一放在当前租户的 AI应用/{appKey}/。microi.routes.json 作为路由事实源,发布与迁移时会保留必要的历史菜单 URL / 组件路径兼容信息。
插件会把自动化工程生成到目标前端项目的 .microi-e2e/,不污染业务源码目录。
| 命令 | 作用 |
|---|---|
Microi: 初始化端到端自动化测试(Playwright E2E) | 生成配置、Microi helpers、环境变量示例和基础测试 |
Microi: 运行端到端自动化测试(Playwright E2E) | 运行项目的 test:e2e |
Microi: 打开端到端测试报告(Playwright Report) | 打开 HTML 报告 |
初始化时会读取当前连接,并尝试通过后端获取菜单路由与接口引擎上下文,写入 .microi-playwright-context.json。生成的基础用例覆盖:
null 和无效 JSON 守卫。打开 Microi: 性能测试,可直接复用当前 Microi 连接测试:
| 目标 | 说明 |
|---|---|
| 接口引擎 | 真实调用 /apiengine/{ApiEngineKey},支持 JSON 参数、并发、总次数、持续时间、升压和超时 |
| V8 事件 | 读取已有表单事件或执行临时代码,通过 ExecuteV8Event 隔离测试 |
| 表 CRUD | 对测试表执行新增、查询、修改、删除闭环,真实触发服务端 V8 事件 |
报告展示完成数、成功/失败、RPS、平均耗时、P95、P99、错误率、每秒趋势和错误 Top,并可保存到工作区 .microi-performance/。表 CRUD 会产生真实写入,建议使用测试表并保持“每次迭代后删除测试行”开启。
SysShortTitle / SysTitle 获取。SecretStorage 与当前工作区 DPAPI CurrentUser 密文保险库,CLI/MCP 不接收明文密码参数。OsClient 的 Product/Internal、Product/Internet 等 SaaS 运行记录必须共用一个 AuthSecret;后端在 JWT 初始化前做 CAS 收敛,只有可信后端写入新的唯一 AuthSecretRotateVersion 才轮换密钥,避免升级或实例切换让刚登录的 Token 失效。core.longpaths=true,降低深层 V8 目录的长路径问题。在 VS Code 设置中搜索 microi:
| 设置项 | 默认值 | 说明 |
|---|---|---|
microi.apiBaseUrl | "" | 单连接模式的 Microi 后端 API 地址 |
microi.profiles | [] | 多服务器连接配置列表 |
microi.osClient | "" | 单连接模式的默认 OsClient |
microi.localDir | "" | 本地同步目录;留空使用工作区 Microi-V8-Engine/ |
microi.showConsoleOnExecute | true | 远程执行时自动显示 Output |
microi.playwright.defaultBaseUrl | http://127.0.0.1:5180 | Playwright 默认前端地址 |
microi.playwright.defaultApiBaseUrl | "" | Playwright 默认 API;留空使用当前连接 |
microi.playwright.defaultOsClient | "" | Playwright 默认 OsClient;留空使用当前连接 |
microi.playwright.browserChannel | "" | 浏览器 channel,例如 msedge |
microi.playwright.appType | uniapp-h5 | uniapp-h5、pc-vue 或 web |
按 Ctrl+Shift+P(macOS:Cmd+Shift+P),输入 Microi 查看命令。
| 命令 |
|---|
Microi: 插件配置 |
Microi: 登录 |
Microi: 退出登录 |
Microi: 切换 OsClient |
Microi: 初始化AI配置 |
Microi: 配置 MCP(AI 工具连接) |
Microi MCP: 刷新 MCP 状态 |
Microi MCP: 诊断 MCP 可调用性 |
Microi MCP: 启动全部 MCP 服务器 |
Microi MCP: 启动 MCP 服务器 |
Microi MCP: 停止 MCP 服务器 |
Microi MCP: 重启 MCP 服务器 |
Microi MCP: 显示 MCP 输出 |
Microi MCP: 显示 MCP 配置 |
Microi MCP: MCP 服务器选项(启用/禁用) |
Microi MCP: 显示已安装 MCP 服务器 |
Microi MCP: 删除 MCP 配置 |
| 命令 |
|---|
Microi: 新增接口引擎 |
Microi: 新建表单V8事件文件 |
Microi: 新建流程节点V8事件文件 |
Microi: 新建按钮V8事件文件 |
Microi: 拉取此服务器代码 |
Microi: 一键同步此服务器代码 |
Microi: 拉取此表字段V8事件 |
Microi: 拉取此模块子树 |
Microi: 搜索引擎文件 |
Microi: 拉取数据库结构到AI知识库 |
Microi: 推送当前文件到数据库 |
Microi: 与远程版本对比 |
Microi: 查看同步状态 |
Microi: 检测同步冲突 |
Microi: 查看同步差异 |
Microi: 重新检测同步状态 |
Microi: 清空同步结果 |
Microi: 打开文件 |
Microi: 在资源管理器中打开 |
Microi: 复制 ApiEngineKey |
Microi: 刷新 |
| 命令 |
|---|
Microi: 远程执行当前接口引擎 |
Microi: 远程逐行调试当前接口引擎 |
Microi: 停止调试会话 |
| 命令 |
|---|
Microi: 创建前端微服务 |
Microi: 拉取服务器前端微服务 |
Microi: 构建前端微服务 |
Microi: 推送前端微服务到数据库 |
Microi: 构建并推送前端微服务 |
Microi: 同步微服务源码到在线 AI 应用 |
Microi: 查看前端微服务同步状态 |
| 命令 |
|---|
Microi: 性能测试 |
Microi: 初始化端到端自动化测试(Playwright E2E) |
Microi: 运行端到端自动化测试(Playwright E2E) |
Microi: 打开端到端测试报告(Playwright Report) |
唯一 AI/npm 包名为 @microi.net/cli,安装后暴露命令 microi,包根同时包含 .codex-plugin/plugin.json、.codebuddy-plugin/plugin.json、.workbuddy-plugin/plugin.json、DeepSeek Harness 的 dsh.bundle / cordis.patch.yml、对应 marketplace、MCP、路由器与全套 Skills。现有未带 scope 的 microi.net 是另一项已发布的前端库,继续保持原用途,不能在兼容版本中改造成 CLI。
一套 Microi.Agent 输出桌面工作台、VS Code 扩展和 CLI / AI Plugin。Microi Agent 安装包使用独立桌面版本,由吾码 HDFS 公有桶分发;其余产品沿用现有发布链路:VS Code 扩展发布到 Visual Studio Marketplace 与 Open VSX;@microi.net/cli 只向 npm 发布一次,同时服务 CLI、Codex、DeepSeek Harness、WorkBuddy、CodeBuddy、Qoder、Comate 等宿主。bump-version.js 同时更新扩展、单一 npm 包、各宿主 manifest/marketplace 和 bundled Skills;任一版本不一致都会在外部写入前停止。
三个分发目标不支持跨站事务,发布按以下边界执行:
npm run publish 优先使用 NPM_TOKEN,其次读取 publish-tokens.local.json 中的 npm Granular Access Token;都不可用时,在版本递增和构建前执行一次交互式 npm login。@microi.net/cli,再发布 Visual Studio Marketplace 与 Open VSX。npm run publish:verify;严格发布使用 npm run publish:preflight:all 与 npm run publish:strict。cd Microi.Agent
npm install
npm run cli:typecheck
npm run build
npm run cli:test
npm run codex:test
npm run dsh:test
python %USERPROFILE%/.codex/skills/.system/plugin-creator/scripts/validate_plugin.py plugins/microi
npm run package
node scripts/test-cli-package.js
node scripts/test-codex-plugin-package.js
npm install -g ./plugins/microi
microi --help只生成并校验 VSIX 与同时包含 CLI/Codex/DeepSeek Harness Plugin 的单一 npm tarball,不改版本也不上传:
node publish.js --package-only --no-bumpmicroi.net;组织名会成为 @microi.net scope。若由个人 scope 发布,则 npm 用户名必须正好是 microi.net。@microi.net/cli(或最小必要的 @microi.net scope)、权限设为 Read and write,开启 Bypass 2FA 并设置有效期。包的 Publishing access 必须允许“2FA 或启用 Bypass 2FA 的 Granular Token”;若设为 disallow tokens,则只能交互发布。把 Token 放入环境变量 NPM_TOKEN,或填写到已忽略的 publish-tokens.local.json 的 npm 字段,禁止写入被 Git 跟踪的文件。脚本只把 Token 传给 npm 子进程,临时 npmrc 只保存 ${NPM_TOKEN} 占位符,不落盘明文。VSCE_PAT / OVSX_PAT,或把 publish-tokens.example.json 复制为已被 Git 忽略的 publish-tokens.local.json。没有可用 npm Token 或登录会话时,默认发布会在流程最前面执行一次 npm login --registry=https://registry.npmjs.org/,完成后全自动继续。不要再使用 publish-tokens.json。publish-tokens.json,应把其中的 PAT 视为已泄露:先在两个平台废弃并重新生成,把新 PAT 放入环境变量或 publish-tokens.local.json,再删除旧文件并执行 git rm --cached publish-tokens.json。发布脚本遇到该旧路径会主动停止。Microi.Agent 执行 npm run publish:preflight。脚本会检查 @microi.net/cli 的 registry/scope 权限,并调用 vsce verify-pat 与 ovsx verify-pat;仅缺 npm 登录时不会阻断两个扩展市场。要求全部目标在版本递增前通过时,执行 npm run publish:preflight:all。npm run package 检查本地产物;确认后执行 npm run publish。npm 发布完成、Visual Studio Marketplace 发布完成 或 Open VSX Registry 发布完成 即结束对应目标;只有上传命令报错或执行补发时才精确确认该版本是否已存在。如需主动诊断全部公开状态,执行 npm run publish:verify,或手工复核:npm view @microi.net/cli version
npx vsce show Microi.v8-engine --json
npx ovsx get Microi.v8-engine --metadata
npm install -g @microi.net/cli
microi --helpnpm 新 scope 或新版本刚发布后,公共 registry 可能短时间不同步。只有显式执行 npm run publish:verify 时,诊断命令才会使用 --prefer-online 做有限重试;这不会触发重复上传,也不影响已成功返回的发布结果。
Open VSX 等市场偶尔会在已经接收 VSIX 后向客户端返回 503 Service Unavailable。脚本遇到这类上传错误会短时回读当前精确版本:若已找到该版本,就显示“异常后回读确认”并按成功继续,不会重复上传;若仍无法确认,则干净地报告部分完成并给出补发命令,不再输出未捕获的 Node.js 调用栈。
如果 npm 因登录取消、scope、权限或上传错误而不可发布,默认流程仍继续处理两个扩展市场,并在项目根保留一个同版本 tarball。不要再次执行 npm run publish。在源码和原始 tarball 未改变时补发唯一 npm 包:
npm run publish:cli:resume如果 npm 单包已发布、扩展市场未完成,执行 npm run publish:extensions:resume。只补一个扩展市场使用 publish:vsce:resume 或 publish:ovsx:resume。补发不递增版本、不重新构建,而是复用当次保留的原始 VSIX;上传前只确认所选市场的精确版本,若已公开则直接跳过重复上传,不回读其它目标。
补发只适用于“同一份源码和产物的当次发布被中断”。如果失败后又修改了代码,必须重新完整发布下一版,不能用相同版本号发布不同产物。
发布
@microi.net/cli只完成 CLI 下载与用户本地 marketplace 安装能力,不会自动进入 ChatGPT/Codex 通用公开插件目录;公开目录需另按 OpenAI 官方 Plugin 提交流程审核。
正式发布是外部不可逆操作。不要把 npm Token、服务器 Token 或任何登录密码写入被 Git 跟踪的文件;本机 Token 应限制到单包、最小权限并定期轮换。CI 优先使用 npm Trusted Publishing(OIDC),避免长期保存发布 Token。
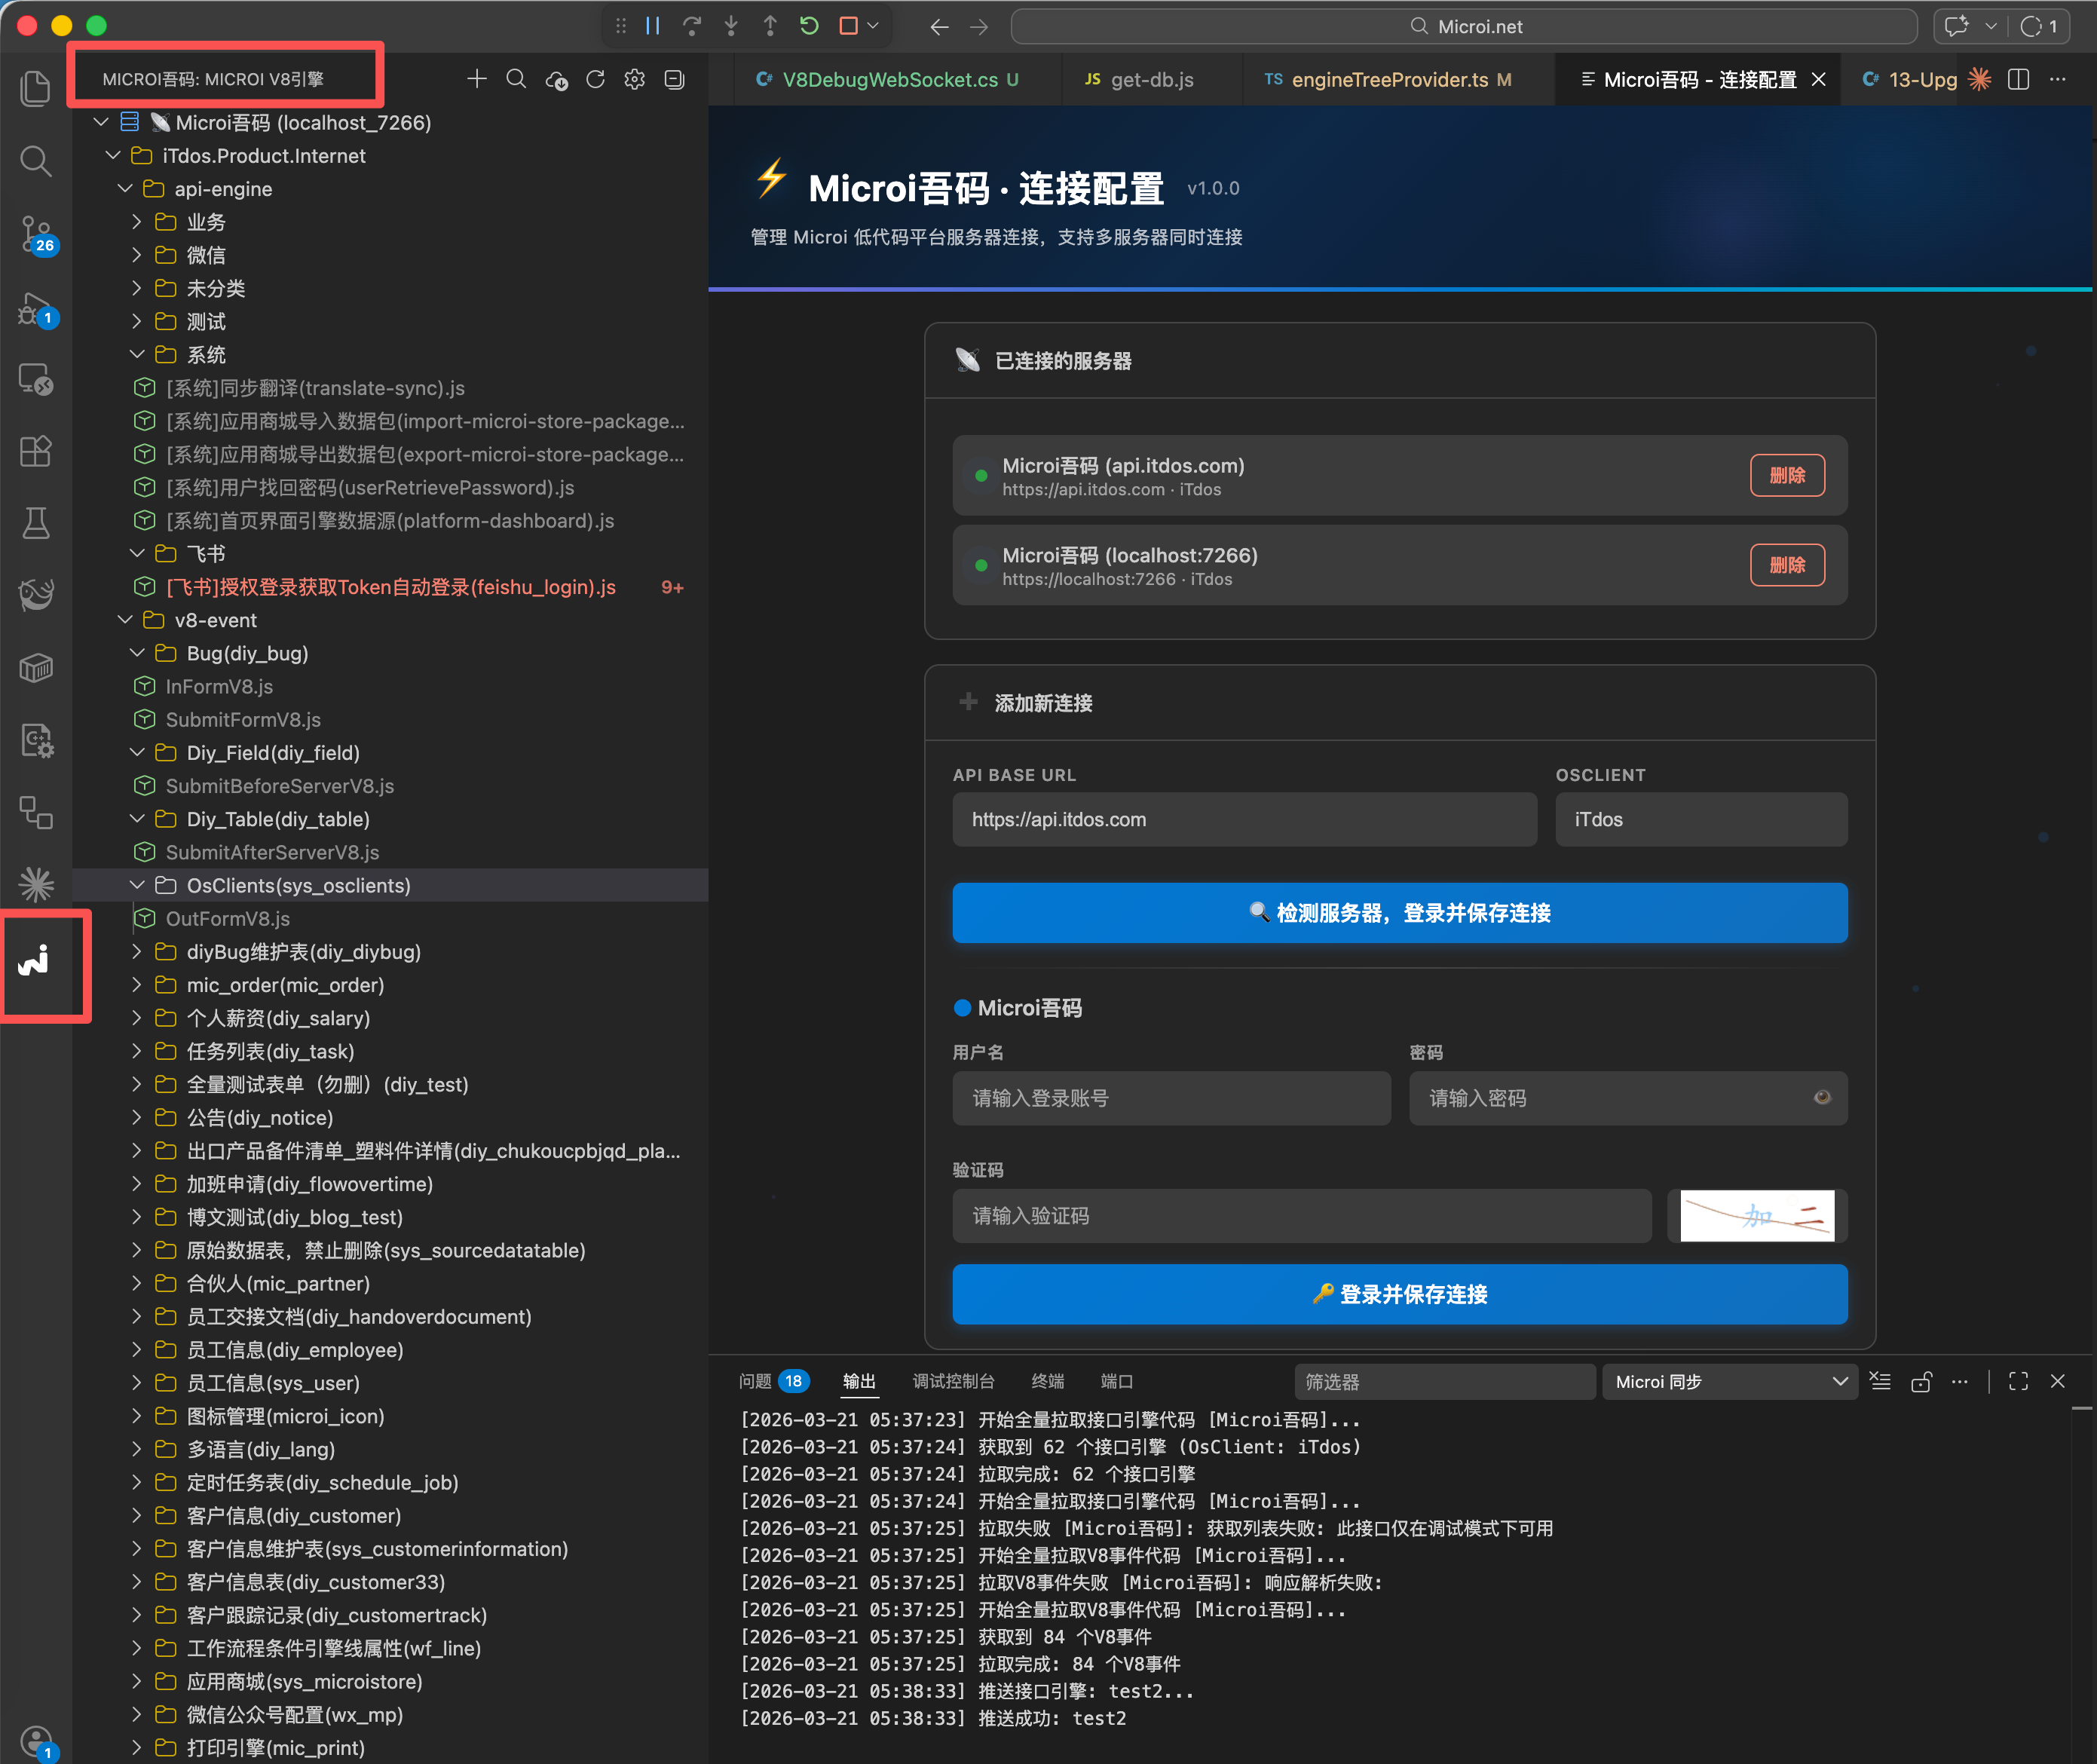
先执行 Microi MCP: 诊断 MCP 可调用性。它会验证配置、进程启动、initialize、tools/list 和只读状态调用,而不只是检查 JSON 文件是否存在。
如果诊断成功但 Codex 当前对话仍没有工具,请新开对话或重载 Codex;当前会话通常不会热加载新 MCP。还可以使用 microi_codex 单入口或 MCP 资源兼容通道。
当前版本采用显式发布策略:保存只标记本地变更。请执行 “推送当前文件到数据库”,或在服务器节点执行 “一键同步此服务器代码”。这样可以避免普通保存动作无提示地覆盖远端生产代码。
首次空目录可以直接拉取;已有同步基线或本地文件时,插件会先提示检测同步状态。建议先查看同步结果,处理冲突后再一键同步,不要直接强行拉取。
可以。打开任意空文件夹执行 Microi: 初始化AI配置,或在该目录运行 microi init,都会生成 Skills、AI 指令、V8 typings 和 jsconfig.json;添加服务器并登录后,还会生成对应的 MCP 配置。无需提前克隆 Microi 源码或 microi.skills。
可以。安装 @microi.net/cli 后运行 microi init --pull;Codex 等宿主读取项目 MCP,DeepSeek Harness 另执行 microi dsh install 加载原生 profile bundle。当前对话继续使用已加载版本,新增能力在下一次自然新建对话或宿主启动时接管,不要求立即重载才能继续工作。所谓“完整 AI 开发能力”指自然语言建模、V8、页面、打印、流程、微服务、测试和回读验收;资源树、编辑器 Diff 和断点调试是 IDE 交互能力,只在 VS Code 插件中提供。
不会各建一套配置。两者共用连接、Token、MCP、源码和同步基线。新版共存协议包含:配置/Token 原子写入与未知字段保留;MCP 中写入来源和版本,两者版本不同时由较新版本保持内置 Server 路径;Skills 和 AI 指令 manifest 拒绝被旧 bundle 降级;microi doctor 可显示当前 MCP 提供者版本。
已经安装的历史旧版本无法被新代码“隔空修改”,但新版会把 MCP 运行文件放入用户目录的版本隔离目录。已经启动的旧进程继续使用旧文件,新进程读取新版本;若旧全局包仍被历史任务占用,更新器只延后,不会结束任务。两端可以交替操作,但仍不应同时推送同一个远程资源;推送前必须做差异检查。
npm install -g @microi.net/cli 提示包不存在 先用 npm view @microi.net/cli version --registry=https://registry.npmjs.org/ 回读官方版本,核对当前 registry;新版本发布后的缓存传播可能短暂延迟。开发阶段可在仓库根目录执行 npm install -g ./Microi.Agent/plugins/microi。若自动更新日志是 spawnSync npm ENOENT,请按上面的“非阻塞自动更新”检查本机 Node.js/npm,而不是重复登录 npm。
公共 AI 指令不会内嵌全部业务表。实时结构由 MCP 按需查询,本地结构则按 OsClient 单独保存在 .microi-db-schema.md。即使数据库有数百张表,也不会把完整 schema 强塞进每次对话上下文。
0.2.1-alpha.1;保留吾码十岗员工、账号与中转站、MCP、Skills、品牌、更新渠道及安装/启动恢复。/microi 继续可用;同级沙盒权限请求直接沿用当前模式,真正提升权限仍要求有效模式与非空理由。版本、日期和条目格式沿用平台更新日志。安装包版本与 CLI 版本分别管理;历史故障、修复尝试和客户验证边界继续保留。
/microi。| 文件 | 大小 | SHA256 |
|---|---|---|
| Universal DMG | 381,574,856 字节 | d54a27349627fd9015319d4239ddd120bb9a3d1b3960676be02bec2402d5c5c6 |
| Universal ZIP | 426,242,249 字节 | 967739c2e8f72e81f6dfe6478c9a7f8dfff8dfa857e25caf22c0312ac4048f74 |
| Windows x64 EXE | 155,006,058 字节 | f220d69e9f4cebc3f05c7e79a031a9cabbd71fce0ccad33d54c775dbadf3b7b3 |
e83b901c911d78e2e03d1feb018e51709f76ca20650ef7fd10cdcac7b8b4cf47。Windows 1.3.2 更新清单归档。发布后已完整下载并核对大小、SHA256 和 SHA512。microi_itdos 发布官方应用 v1.3.2,开发工具 5.8.0 的修复与发布见下一项。| 文件 | 用途 | 大小 |
|---|---|---|
| Universal DMG | 手动安装 | 380,707,421 字节 |
| Universal ZIP | 自动更新 | 424,992,762 字节 |
2bb4ba682de125cfefae90251527ff48b97d8ce504f0f1f4110998e661f9d675。7726972144f5b118faaf81fe1b023da174b67c92b789a131e2bc1aeb31ffef62。completed,全局 CLI 为 5.8.0。084e075,保留双方代码及开发工具 5.7.8。本机 Harness 与手机配对监听避开浏览器禁止端口;自动命中时最多重选 32 次,显式配置禁止端口立即报错,真实占用和权限错误继续保留。microi_itdos 发布官方下载应用 v1.3.1;本包未签名,安装包 154,956,328 字节,SHA-256 为 2d76b5d148ea8d26da41d1877a95293837737cee36d95cc80df091befc1feb3c。不可变 EXE与更新清单归档可独立校验。::1 回环端口。真实 HTTP 500 不触发网络地址切换,也不能作为就绪;普通模式与安全模式遵守相同规则。microi_itdos 发布官方下载应用 v1.3.0,安装包 154,963,108 字节,SHA-256 为 3a269fb188d526d33eb48334788e7c6a16bf20795d252ecfbace24e9d0956b63。本包未签名;不可变 EXE与更新清单归档可独立校验。ETIMEDOUT;进程最后的 SIGTERM 是桌面超时处理主动终止,不能据此认定插件崩溃。127.0.0.1 地址和端口,不发送 Cookie、不跟随跳转。3b30b1e7adb57f8d7910dc500f977d0913937f88aa3852247379a181a5691a41。该版通过“版本记录”中的历史归档下载;固定文件、不可变归档、发行时更新清单及版本目录均已独立回读校验。顶部 latest 按钮下载实时最新版,不保证仍为 1.2.9。%LOCALAPPDATA%\Microi Agent\installer-logs\;不可写时使用 %TEMP%\Microi-Agent-installer-logs\。退出安装后仍可读取、复制,不要手工删除日志所指的恢复备份。/doc/v8-engine/microi-agent.html,原入口保留兼容跳转。吾码小龙虾 README 顶部标注已合并至 Microi Agent。ERR_IPC_CHANNEL_CLOSED 主进程弹窗;关于版本独立加载,底部区域与手机连接对齐。| 文件 | 用途 | 大小 |
|---|---|---|
| Universal DMG | 手动安装 | 380,982,170 字节 |
| Universal ZIP | 自动更新 | 425,475,466 字节 |
273cb60b06d032e9f3f7951ade0d50c96e978b160a3eee0de28efc9ed8c9a3e4577f637fad51837b46f604edf09dafec09a6cccb0574e88bee35ae61875e9a24